LightKeeper PRO
LightKeeper PRO

Bezpečné řešení pro poskytování hostingu

LightKeeper PRO nasadíme na servery vaší firmy. Vy s ním poskytujete hosting svým zákazníkům: spravujete domény, weby, schránky a databáze a systém přitom nepřetržitě hlídá útoky na weby, spam a napadené instalace WordPressu a Joomly.

Nejde o hostingovou službu, ale o software, se kterým ji provozujete. Od autorů ISPadminu, vývoj v Česku od roku 2003.

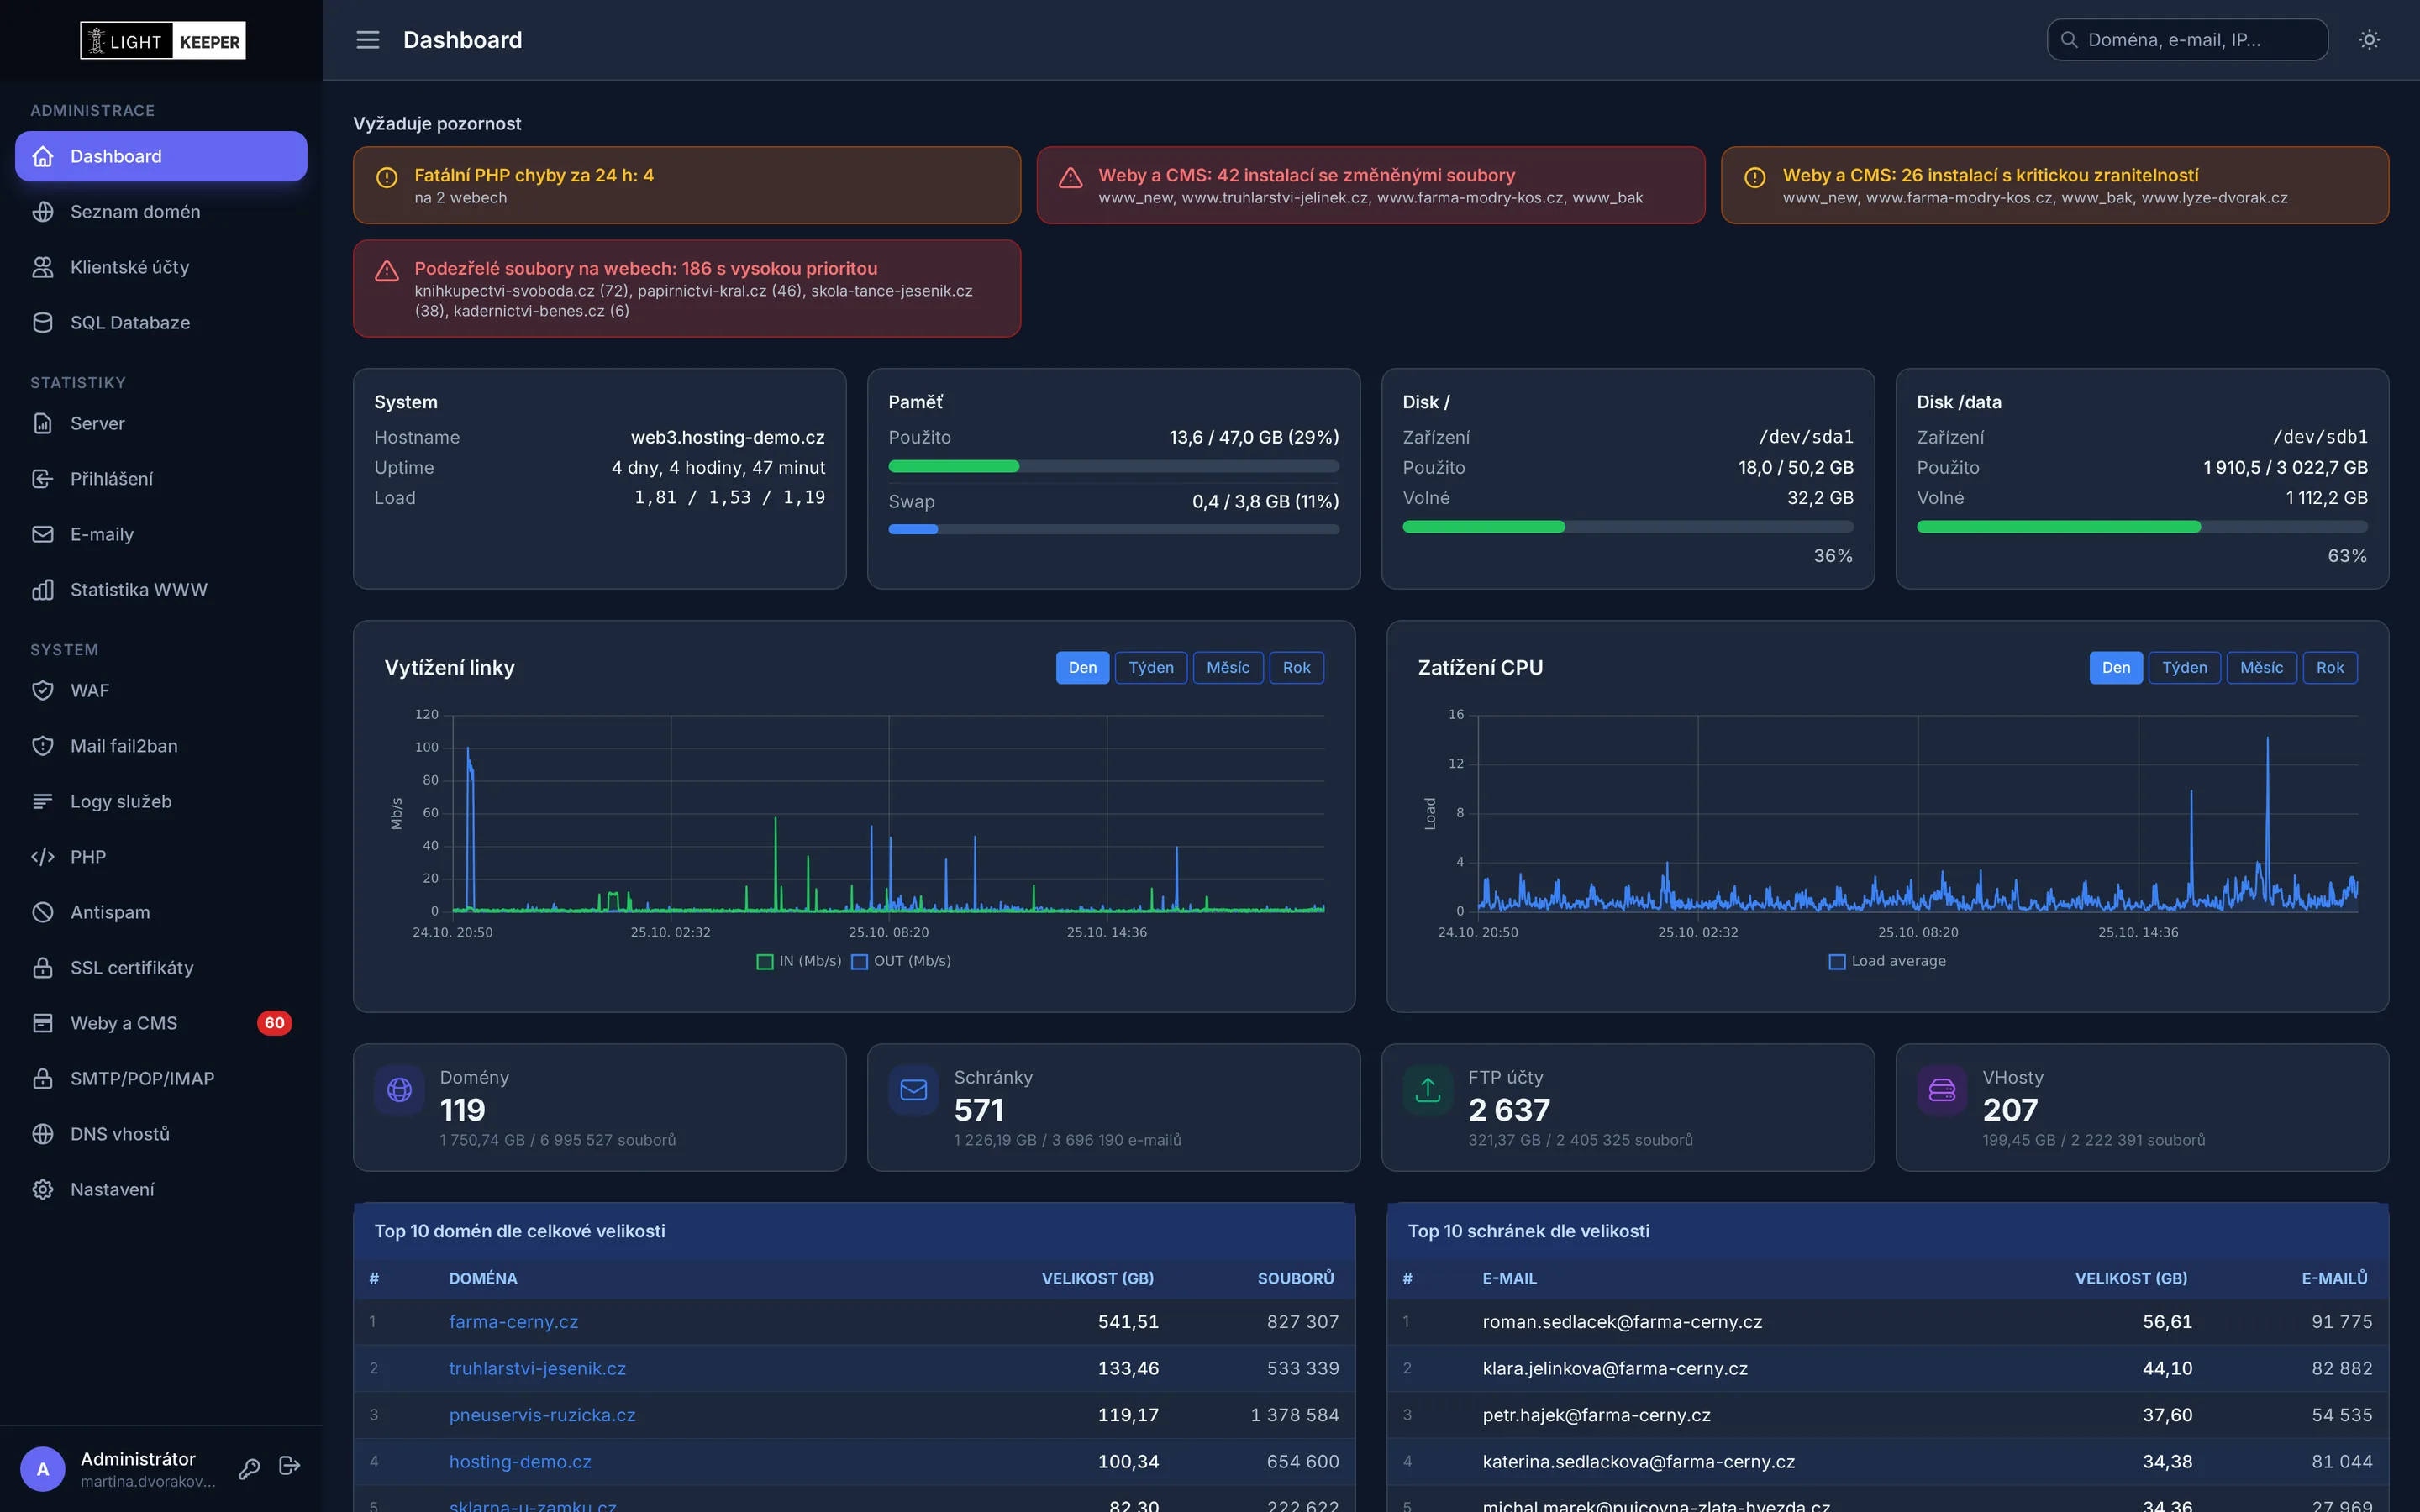
Dashboard LightKeeper PRO: upozornění na napadené weby, zranitelnosti a chyby PHP, stav serveru a vytížení
Co je LightKeeper PRO

Celý systém pro váš hosting, nasazený na vašich serverech

Nepronajímáme prostor pro weby. Dodáváme systém, se kterým hosting poskytujete pod vlastním jménem vy. Rozsah nasazení přizpůsobíme vaší infrastruktuře.

Pro vaše servery

Webový a poštovní server pod dohledem

Apache s PHP-FPM a WAF, pošta s Postfixem, Dovecotem, rspamd a ClamAV, databáze MariaDB. Všechno nastavené tak, aby spolu služby i administrace spolupracovaly.

Pro vaše techniky

Administrace a bezpečnostní přehledy

Správa domén, webů, schránek a databází, přehledy útoků, spamu a napadených webů a upozornění na to, co vyžaduje zásah.

Pro vaše zákazníky

Klientský portál

Vaši zákazníci si sami spravují schránky, aliasy, FTP a weby v rozsahu, který jim povolíte. Přihlásit se mohou i přístupovým klíčem.

Vrstvy ochrany

Každý požadavek a každá zpráva projde několika kontrolami

Jednotlivé vrstvy na sebe navazují. Co projde jednou, zachytí další, a všechno se zapisuje do přehledů, ve kterých se dá dohledat konkrétní IP adresa, web nebo schránka.

Požadavek na web HTTP / HTTPS

  1. Fail2ban

    IP, která opakovaně útočí, se zablokuje na firewallu. Opakovaní útočníci na týden.

  2. WAF

    ModSecurity s pravidly OWASP CRS zastaví SQL injection, XSS a známé exploity.

  3. Izolovaný PHP pool

    Každý web běží ve vlastním procesu s omezeným přístupem jen ke svým souborům.

  4. Žádné PHP v uploadech

    Soubor nahraný do složky obrázků nebo cache se nespustí.

  5. Noční kontrola

    Integrita jádra a pluginů, heuristika všech PHP souborů a známé zranitelnosti.

Příchozí e-mail SMTP

  1. Firewall a DNSBL

    Spojení z adres na blacklistech se odmítne ještě před přijetím zprávy.

  2. Kontroly Postfixu

    Neexistující adresát, podvržené HELO a neplatný odesílatel skončí hned.

  3. Antispam

    rspamd s Bayesem a fuzzy otisky ohodnotí zprávu, spam se jen označí.

  4. Antivir

    ClamAV zkontroluje přílohy a zprávu s virem zastaví.

  5. Doručení a statistika

    Zpráva se doručí, záznam o ní uvidíte ve statistikách domény i schránky.

Ochrana webů

Webový firewall pro všechny weby najednou

Každý web zákazníka je od prvního dne za WAF. Útoky se nezastavují jen tiše na pozadí: vidíte, kdo útočí, na který web, jakým pravidlem a odkud.

  • ModSecurity a OWASP CRS v režimu blokování, pravidla se aktualizují automaticky.
  • Postupné nasazení: problematický web nechá režim jen detekce, ostatní blokují.
  • Fail2ban navazuje na WAF: opakovaný útočník dostane ban na firewallu, zpětné odblokování jedním tlačítkem.
  • Přehledy podle webu, IP adresy, pravidla a země původu. U každé události vidíte, proč byla zablokovaná.
Více o ochraně webů →
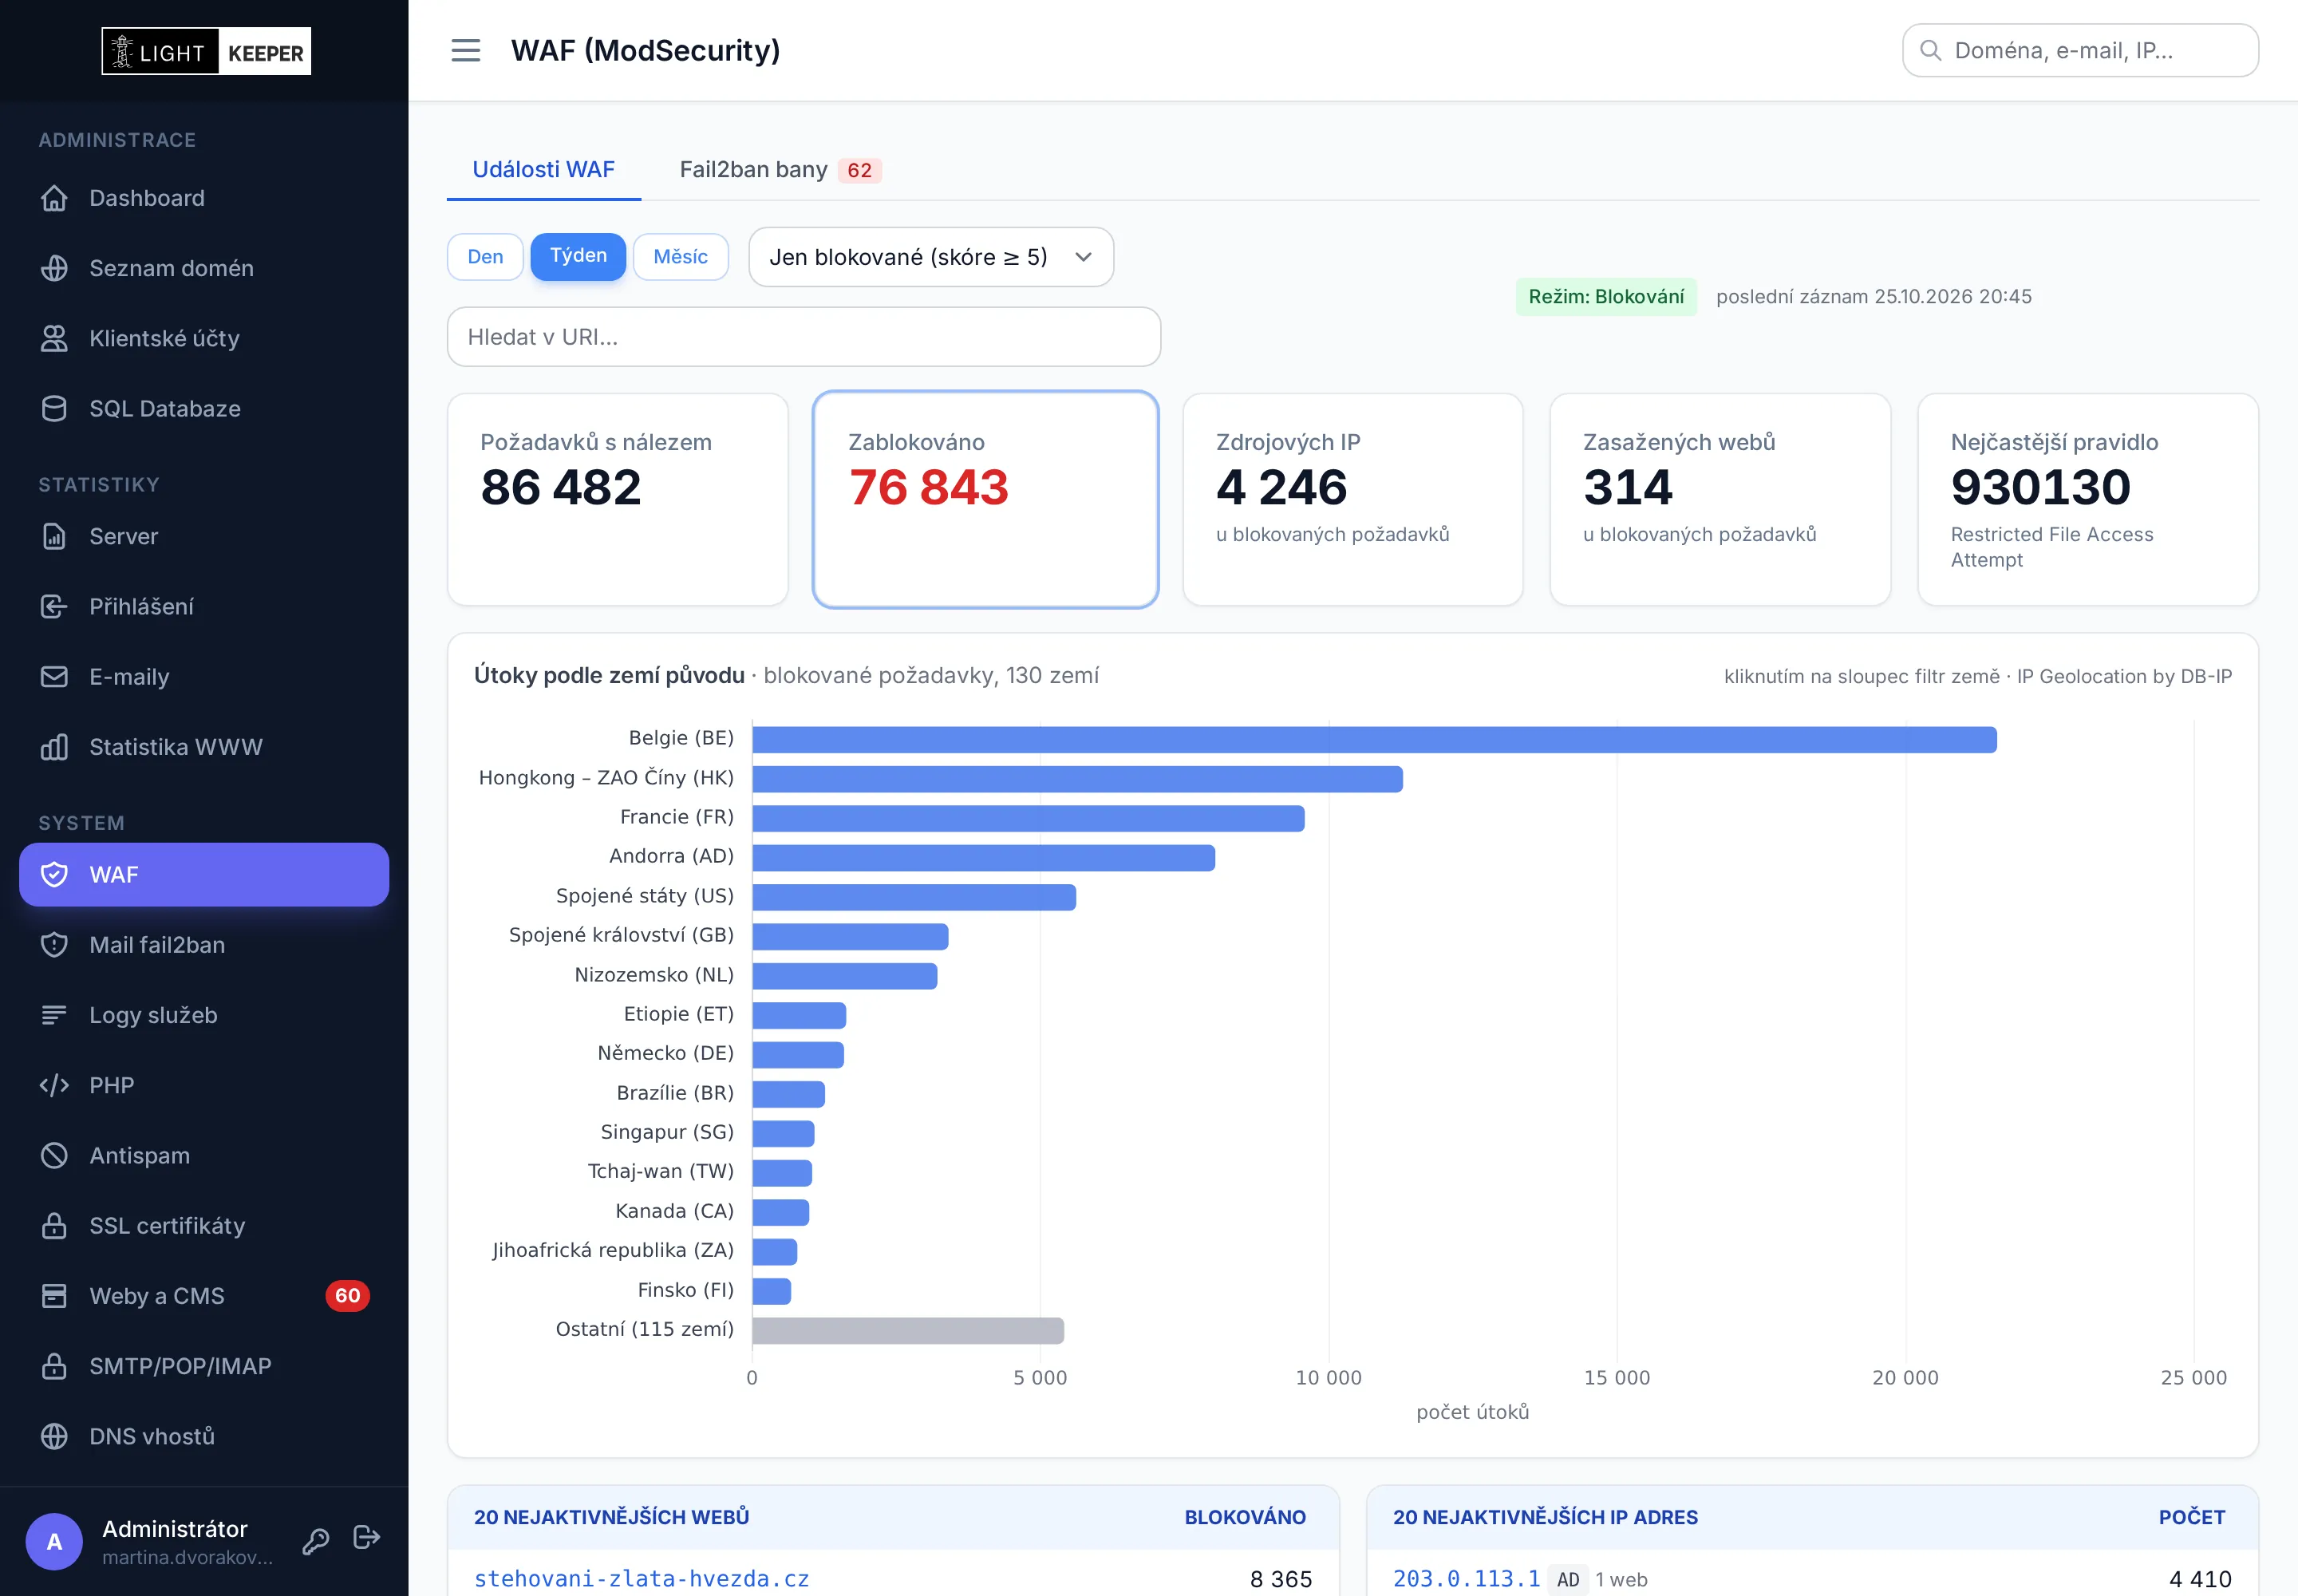
Přehled WAF: zablokované útoky, země původu, nejaktivnější weby a IP adresy
Detekce napadených webů

Najde webshell dřív, než web začne rozesílat spam

Každou noc se projdou všechny weby. WordPress a Joomla se porovnají s originálními balíčky, každý PHP soubor projde heuristikou a nové nebo změněné soubory se zapíšou. Kód zákaznických webů se přitom nikdy nespouští.

  • Integrita jádra a pluginů proti oficiálním kontrolním součtům, s rozdílem proti originálu přímo v přehledu.
  • Heuristika všech PHP souborů, i na webech bez CMS: eval, zakódované payloady, skryté nahrávání souborů a obfuskovaný JavaScript.
  • Zranitelnosti a konec podpory jádra, pluginů a šablon podle verzí, které na webu skutečně jsou.
  • Sledování změn podle ctime, protože čas úpravy (mtime) malware běžně podvrhuje.
  • Zkontrolováno: prověřený soubor odškrtnete. Když se jeho obsah znovu změní, vrátí se mezi upozornění.
≈ 400 000PHP souborů za necelé 2 minuty
40 / 40vzorků malwaru z reálných incidentů zachyceno
0falešných poplachů na 124 000 ověřených souborech
Jak detekce funguje →
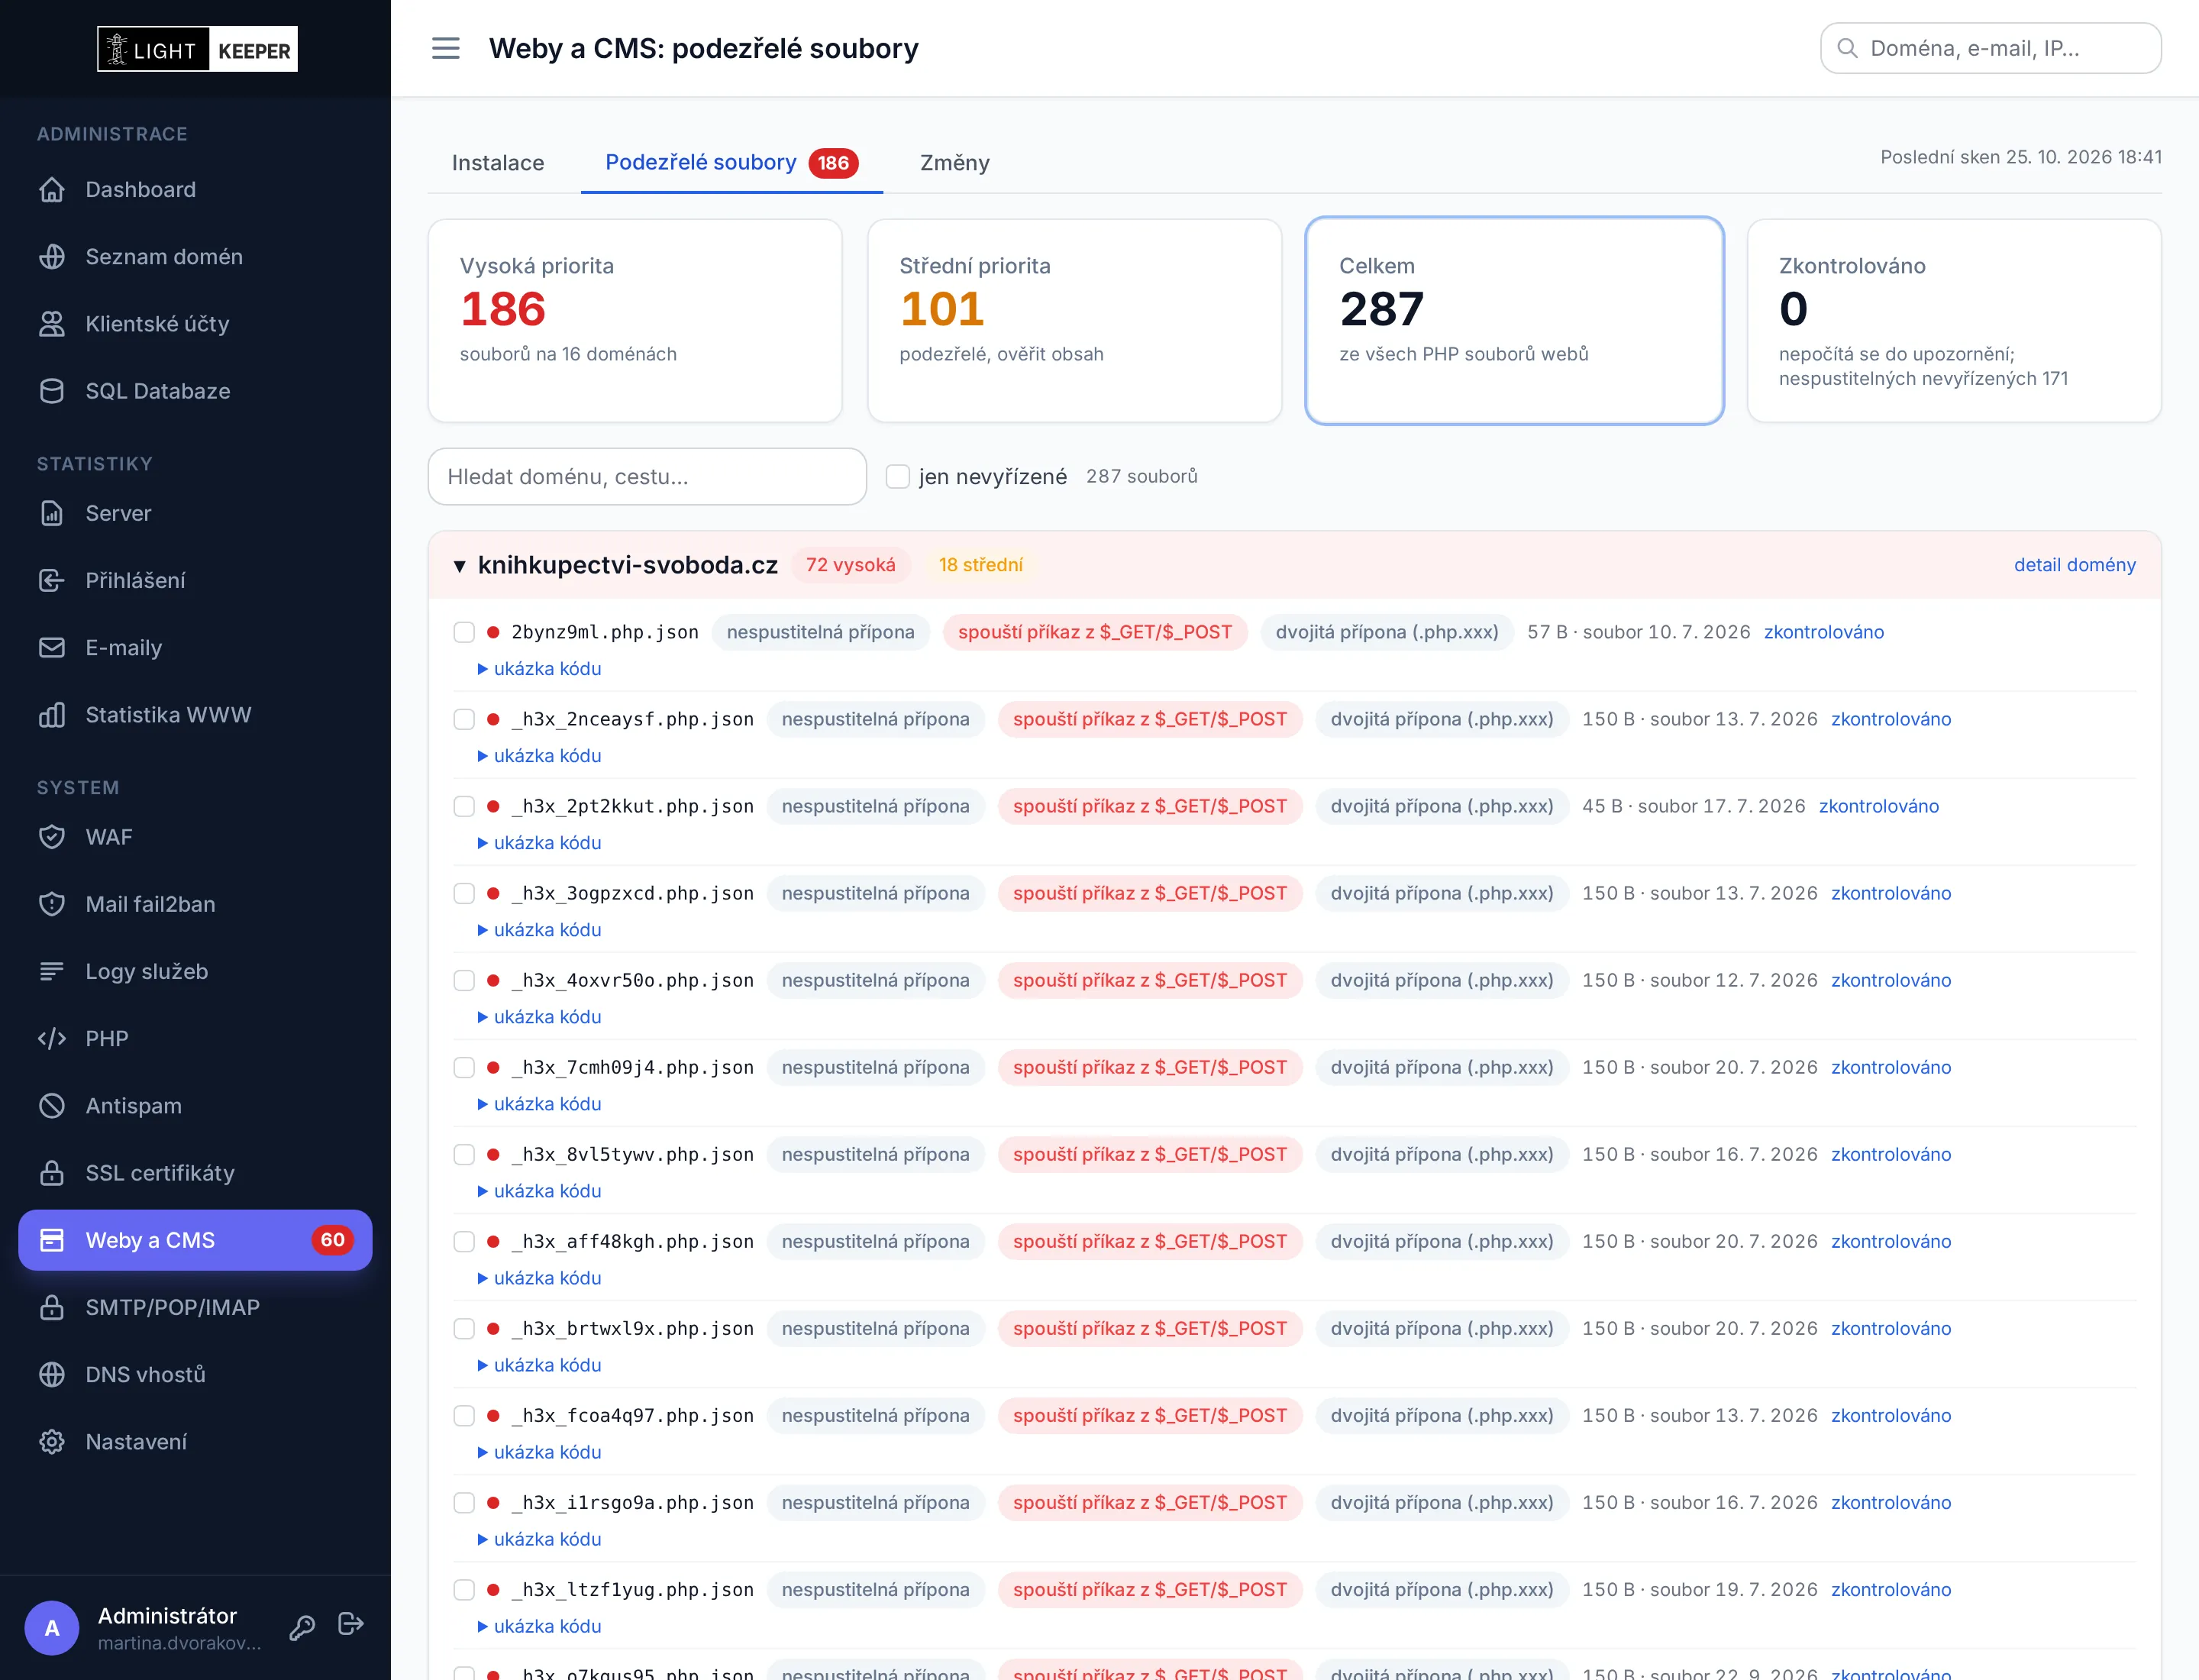
Podezřelé soubory na webech seřazené podle priority
Pošta a antispam

Spam zastaví u dveří, ale žádný e-mail neztratí

Většina nevyžádané pošty se odmítne ještě před přijetím. Co projde, ohodnotí antispam a označí. Zprávy se nemažou ani tiše nezahazují, takže zákazník nepřijde o fakturu kvůli přísnému filtru.

  • Odmítnuto před antispamem: blacklisty, neexistující adresáti a firewall. Přehled podle důvodu, odesílatele i cílové domény.
  • rspamd s učením (Bayes, fuzzy otisky) a antivirus ClamAV. Nastavení antispamu po doménách.
  • Hlídání schránek: pokusy o prolomení hesla přes SMTP, IMAP i POP3. Upozornění, když se po sérii neúspěchů někdo přihlásí.
  • Spam z webů: když web zákazníka začne masově volat mail(), dozvíte se to e-mailem i s konkrétním skriptem.
Více o poště a antispamu →
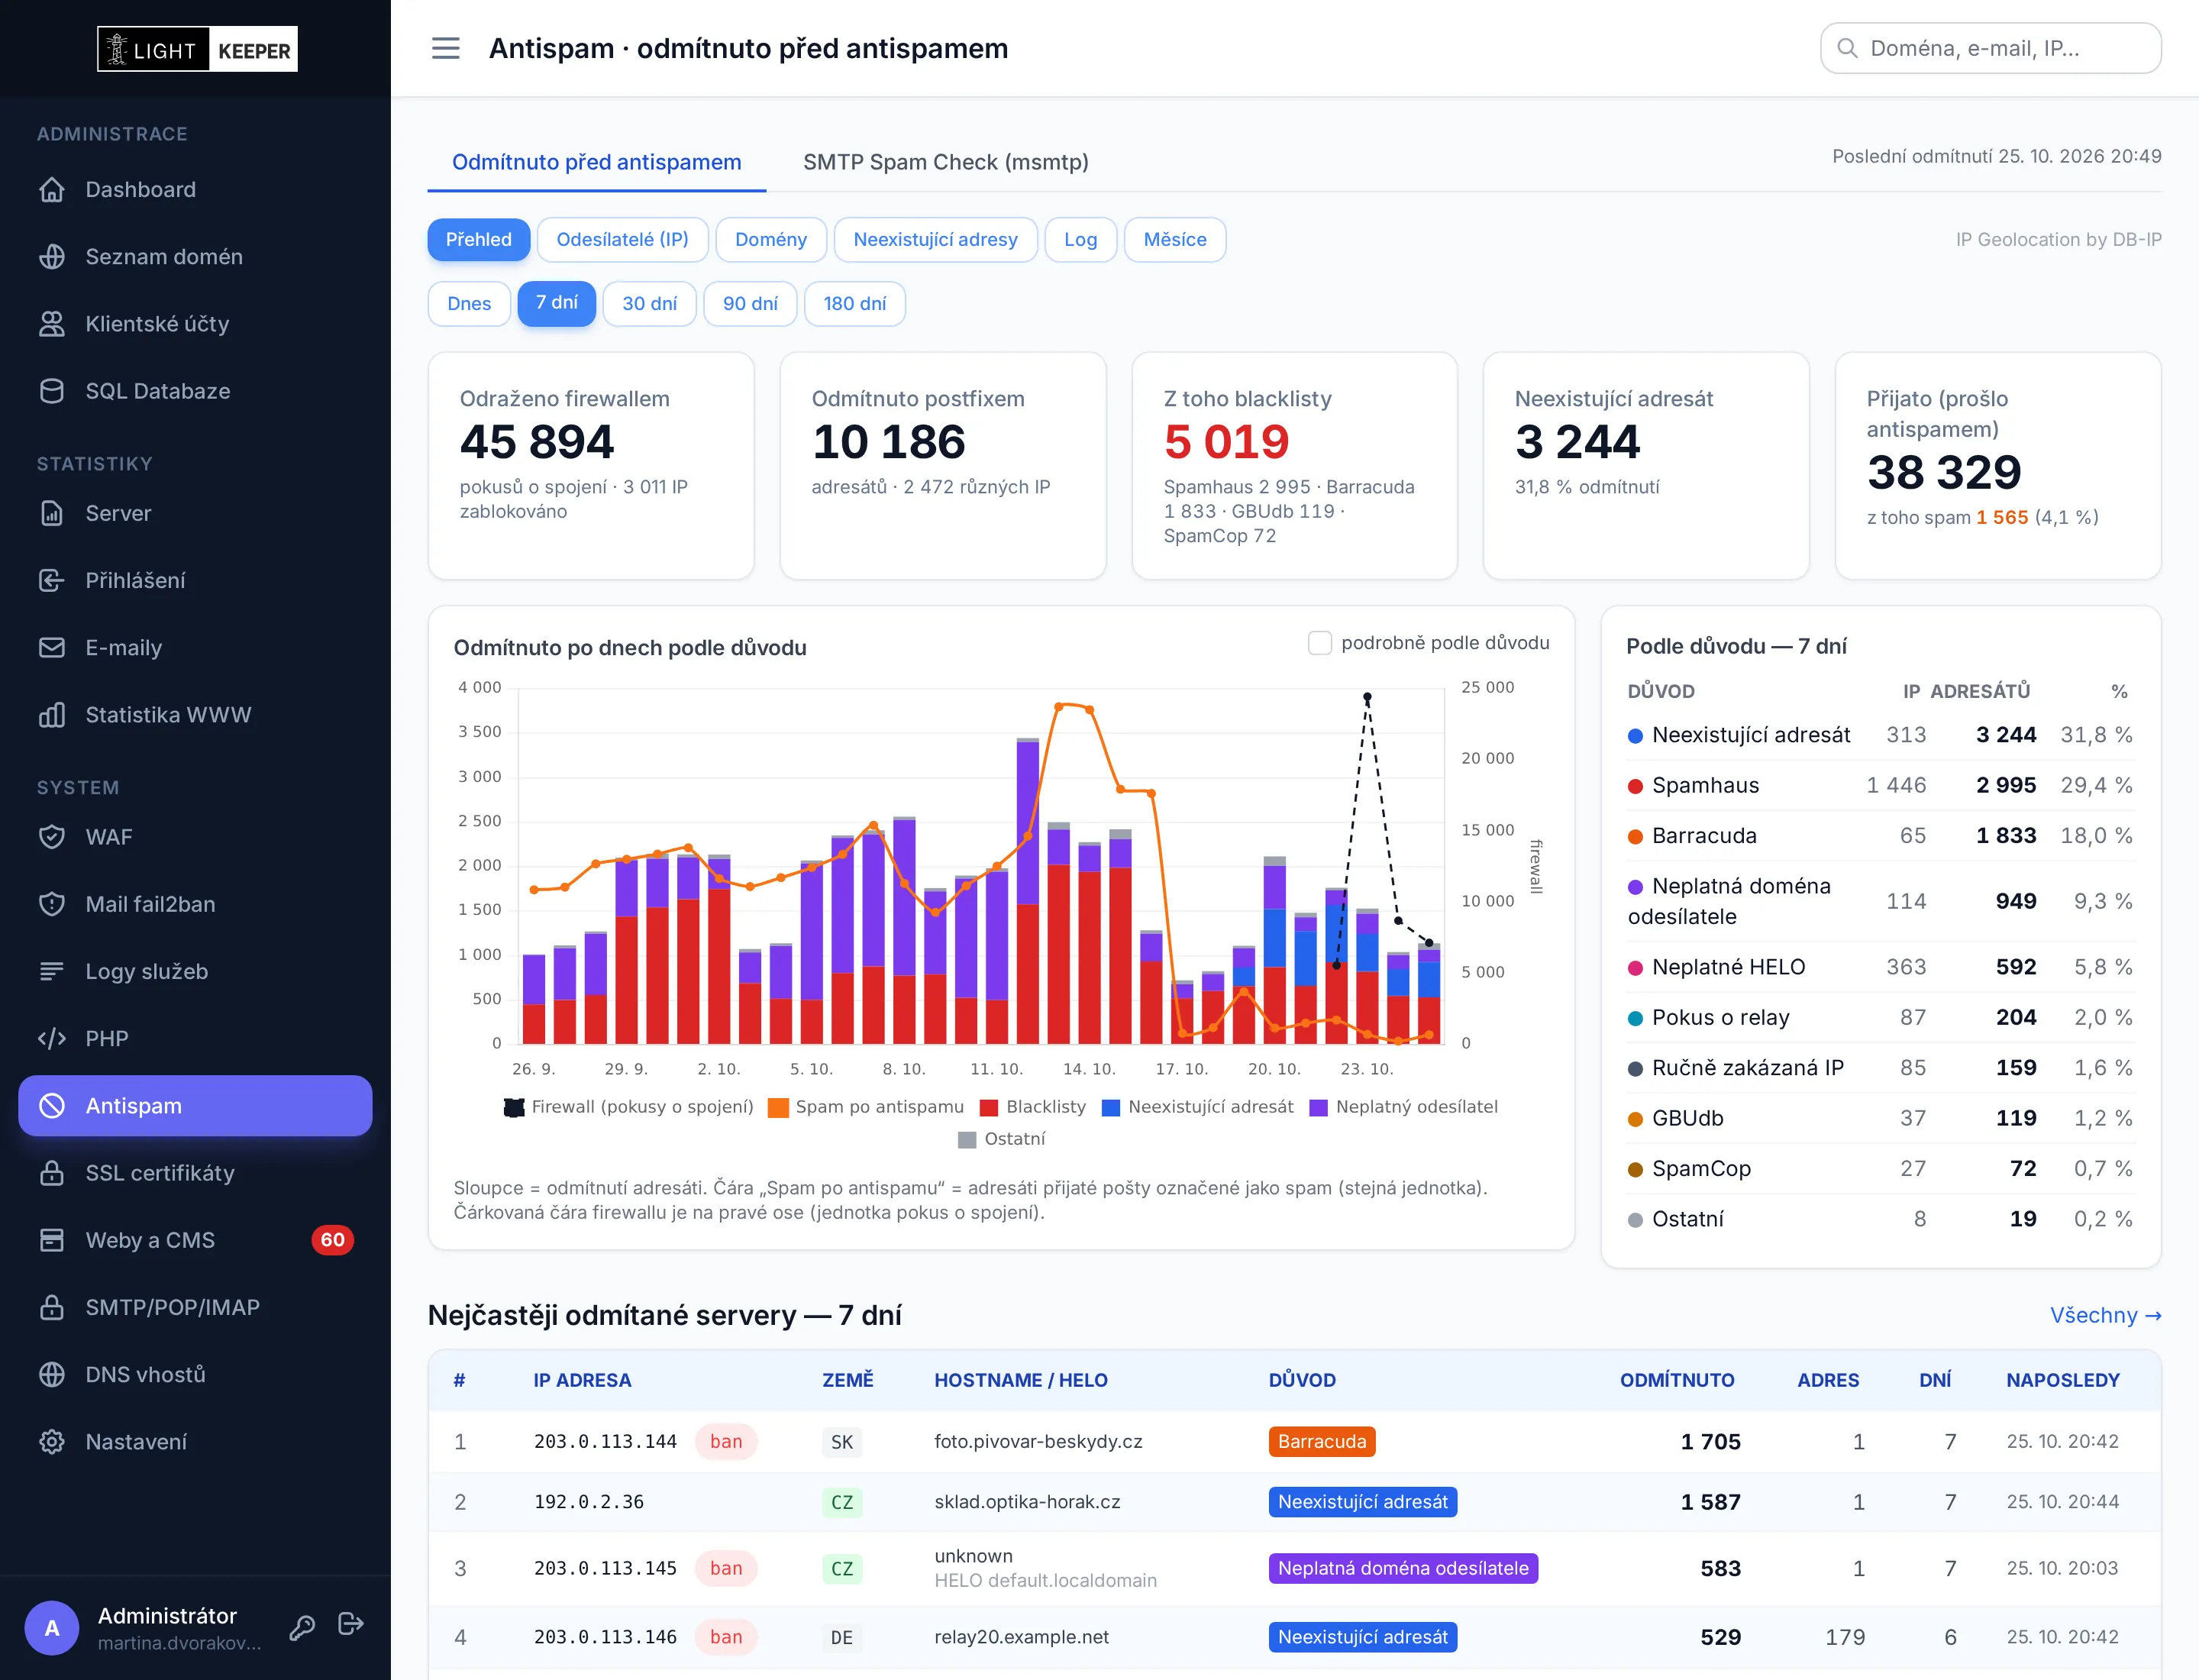
Pošta odmítnutá před antispamem podle důvodu
Certifikáty SSL

Certifikát nevyprší bez povšimnutí

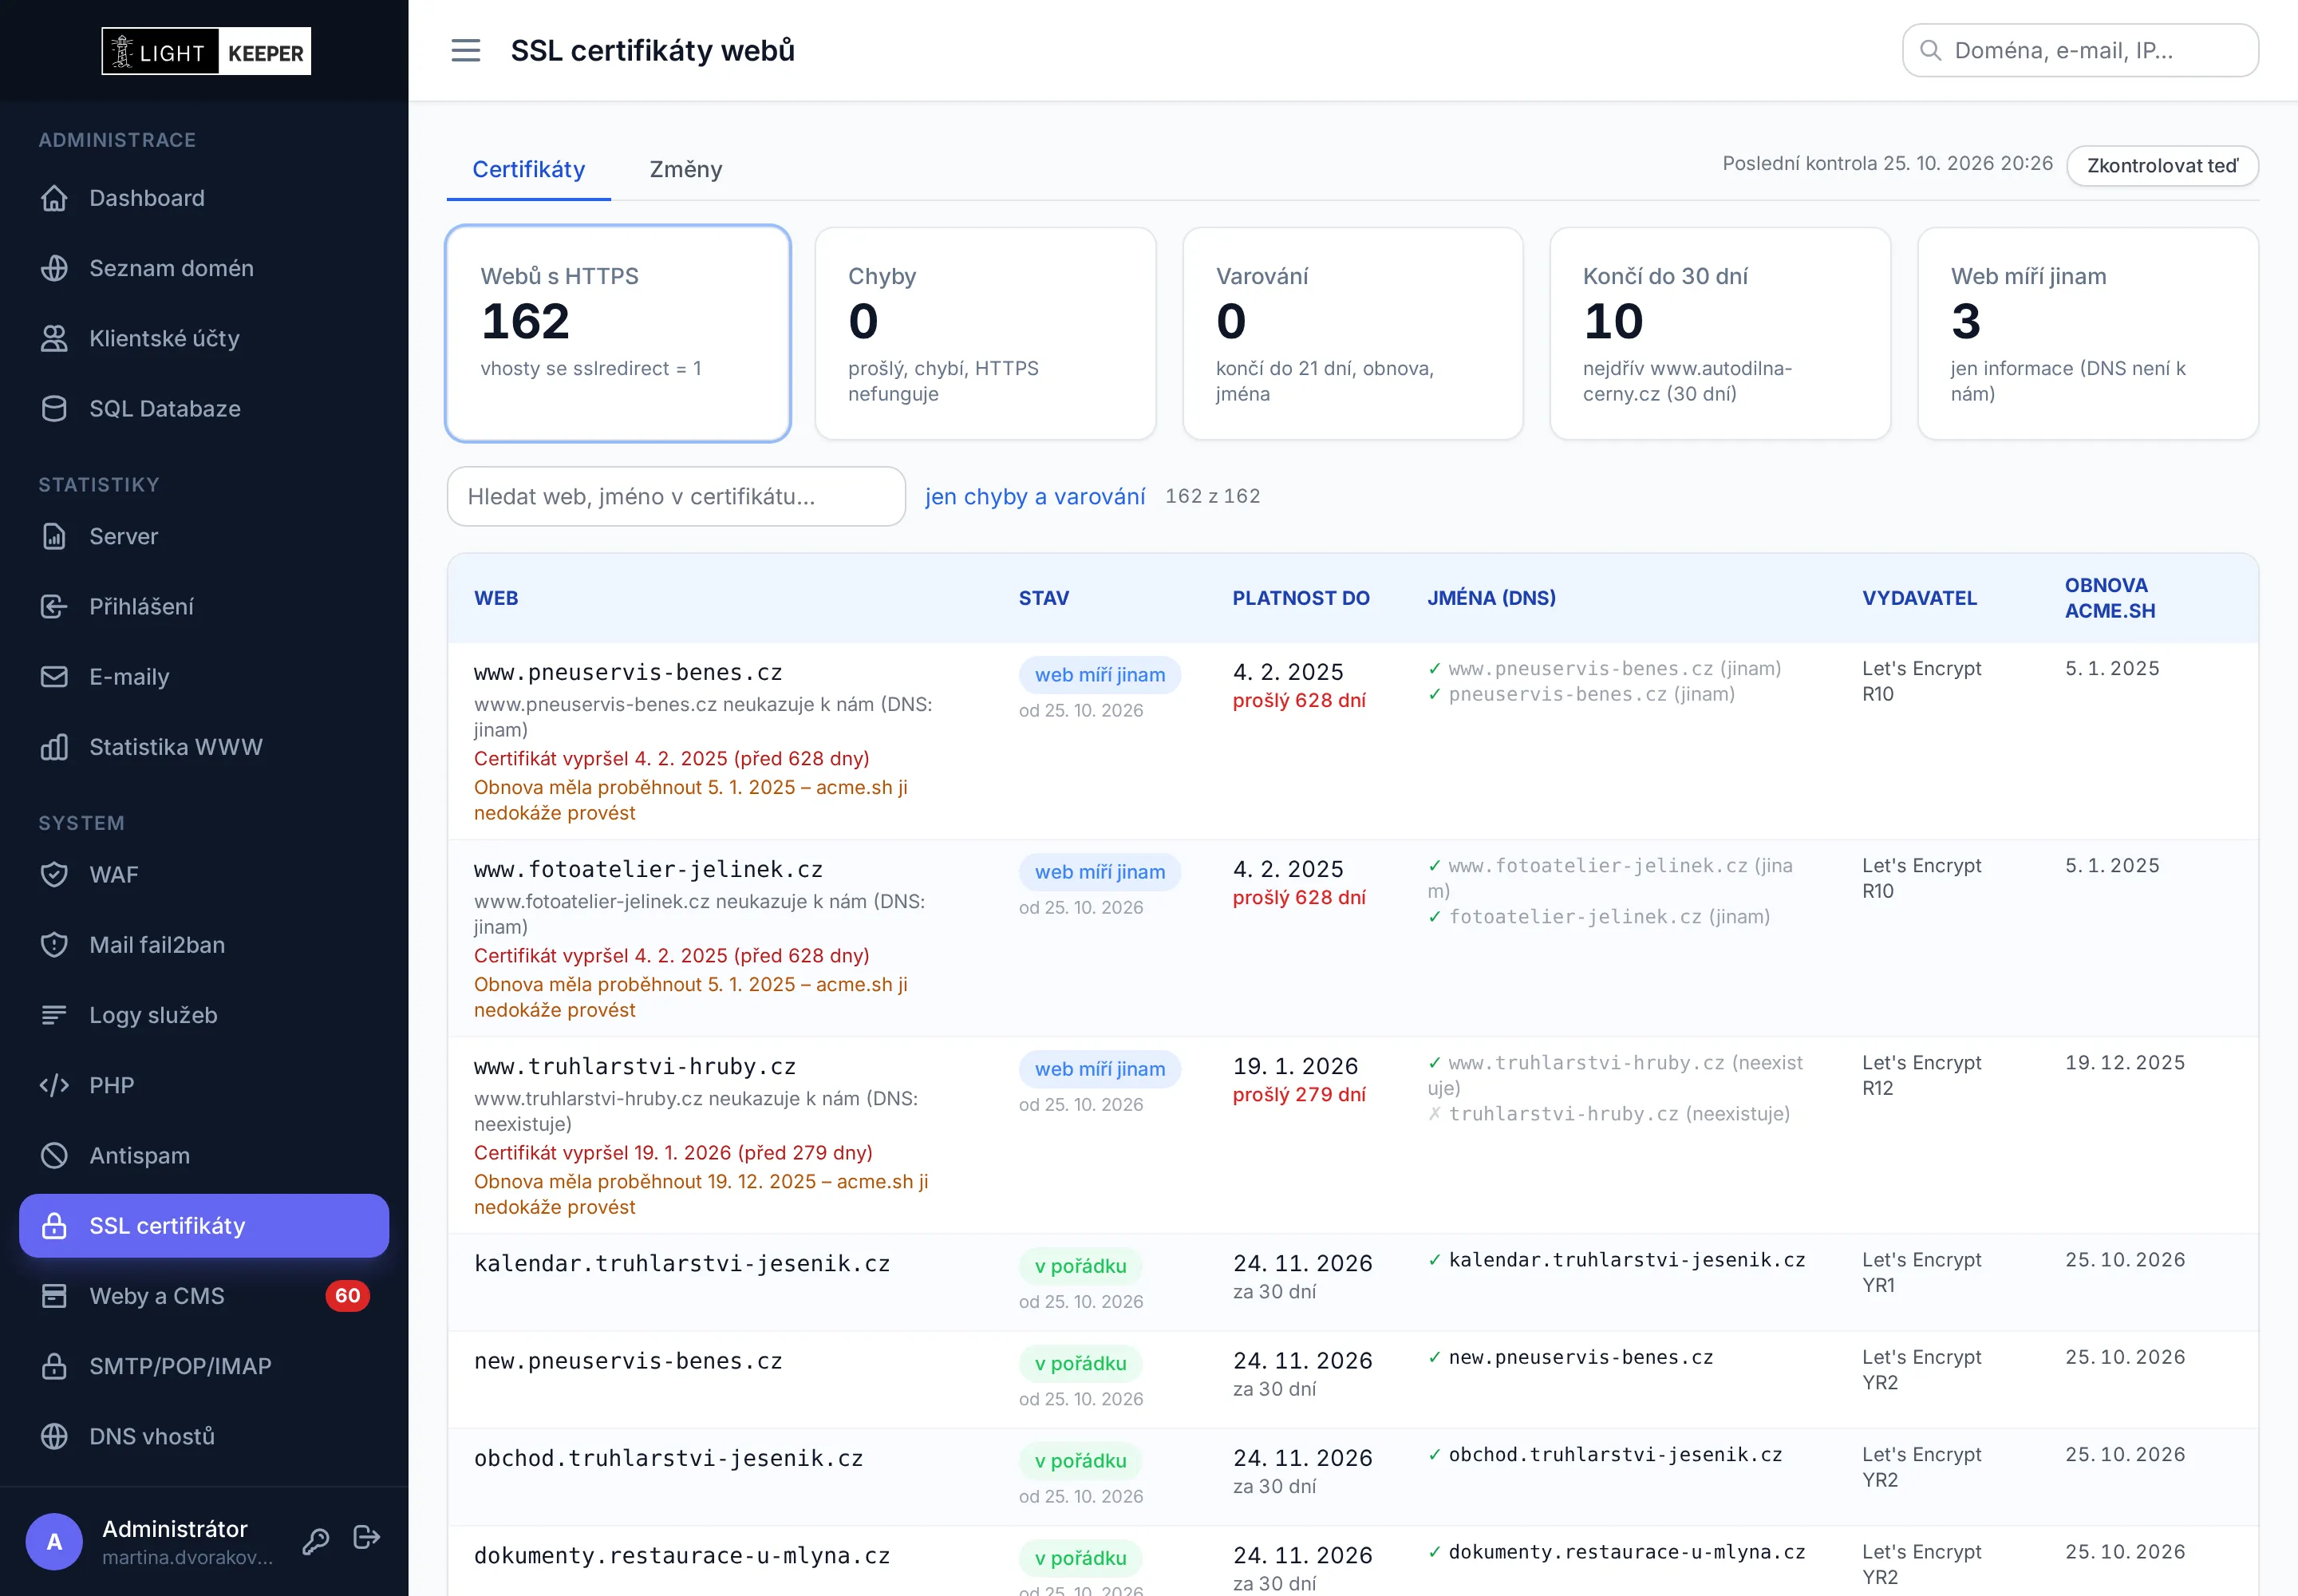
Certifikát je klíčem k bezpečnému webu, a proto ho systém každé ráno ověří u všech webů stejně jako prohlížeč návštěvníka. Problém tak uvidíte vy, ne zákazník ve varování prohlížeče.

  • Živá kontrola HTTPS pro každé jméno webu, s www i bez, včetně aliasů. Ověří se stejně jako v prohlížeči.
  • Kontrola obnovy: pozná certifikát, který se automaticky neobnovuje, i obnovu, která měla proběhnout a neproběhla.
  • Jen weby, které míří k vám. Když zákazník přesune web jinam, systém kvůli němu zbytečně nehlásí chyby.
  • Upozornění e-mailem při změně stavu a pondělní souhrn. Práh „brzy vyprší“ si nastavíte, výchozí je 21 dní.
Co všechno kontrola certifikátů pozná →
Kontrola SSL certifikátů všech webů
Správa a přehled

Moduly systému

Dohled je postavený nad běžnou správou hostingu. Domény, schránky, weby i databáze spravujete na jednom místě a zákazník má vlastní portál. Jak to vypadá ve skutečnosti, ukazuje prohlídka systému.

Správa hostingu

Všechno, co zakládáte a měníte pro zákazníky. Adresáře, PHP pooly i konfigurace serveru se připraví samy.

Domény a weby

Domény, virtuální hosty a FTP účty. Konfiguraci Apache i PHP systém vygeneruje a před nasazením ověří.

  • PHP 5.6 až 8.5 pro každý web zvlášť, staré weby mohou běžet v kompatibilním režimu
  • vlastní PHP-FPM pool pro každý web, s limity paměti a procesů
  • varování při změně verze PHP: limity, short_open_tag, přechod z PHP 5 na 7+
  • funkci mail() lze konkrétnímu webu vypnout
  • chybná konfigurace se nenasadí, server běží dál na poslední funkční

Databáze

Databáze MariaDB a MySQL zákazníků na jednom nebo více databázových serverech.

  • založení databáze s uživatelem, změna hesla, přiřazení vlastníka
  • každých 15 minut porovnání evidence se skutečným stavem serveru
  • upozornění na databáze, které jsou v evidenci, ale na serveru chybí, a naopak
  • při mazání se odeberou jen uživatelé, které nesdílí jiná databáze

Schránky a aliasy

Poštovní schránky, aliasy a přesměrování. Změna se v poště projeví okamžitě.

  • schránky s bezpečně uloženými hesly (SHA-512)
  • aliasy na více příjemců, u každého vidíte poštu za 30 dní a štítek „přeposílá ven“
  • automatická odpověď podle RFC 3834, bez odpovídání robotům a konferencím
  • úroveň antispamu a adresa pro spam nastavitelná po doménách

Certifikáty SSL

Certifikáty Let's Encrypt přímo z formuláře webu, bez práce v příkazové řádce.

  • před vystavením ověří, která jména webu opravdu míří na váš server
  • po vystavení může rovnou zapnout přesměrování na HTTPS
  • každý den kontroluje platnost, pokrytá jména a řetězec certifikátů všech webů
  • obnovu nasadí bezpečně: při chybě vrátí původní konfiguraci a Apache nespadne
Dohled a statistiky

Čísla z logů serveru a pošty, seskupená tak, abyste se ke konkrétnímu webu nebo schránce dostali na pár kliknutí.

Dohled nad DNS

Každý den zjistí, kam skutečně ukazují jména webů a MX záznamy domén.

  • stav každého jména: míří k vám, částečně, jinam, bez záznamu, neexistuje
  • e-mail ve chvíli, kdy web nebo pošta zákazníka odejde jinam nebo se vrátí
  • historie změn a export, ověření i u wildcard jmen
  • výpadek DNS resolveru nepřepíše poslední známý stav

Statistiky webů

Návštěvnost každého webu z logů serveru. Na web není potřeba vkládat žádný měřicí kód.

  • unikátní návštěvníci, návštěvy, zobrazení stránek a přenesená data
  • nejčtenější stránky, zdroje návštěv, prohlížeče, systémy a rozložení během dne
  • přes 70 druhů robotů v kategoriích: vyhledávače, SEO, AI crawlery, monitoring, skenery
  • historie 13 měsíců, podrobnosti 90 dní

Statistiky pošty

Pošta celého serveru od ročního přehledu až po jednotlivé zprávy jedné schránky.

  • rok, měsíc, den, doména, schránka a zpráva, vždy s grafem a tabulkou
  • doručeno, spam a viry, objem dat, pošta na aliasy a na neexistující adresy
  • u každého dne i domény počet zpráv odmítnutých ještě před antispamem
  • uzavřená období se načítají okamžitě z denních souhrnů

Chyby PHP a pošta z webů

Co weby zákazníků zapisují do logu chyb a kolik pošty odesílají přes PHP.

  • chyby podle webu a úrovně: fatal, parse, warning, deprecated, notice
  • fulltextové hledání a seskupení opakujících se chyb
  • každé volání mail() se zaznamená, včetně skriptu, který ho odeslal
  • e-mail, když web překročí nastavený počet zpráv za hodinu
Provoz a přístupy

Stav serveru, dohledatelnost operací a přístup pro správce i zákazníky.

Server a PHP-FPM

Zatížení serveru a vytížení PHP poolů, aby bylo poznat, který web server brzdí.

  • procesor, paměť a disky po minutách
  • obsazené místo každého webu, schránky a FTP účtu, přepočet každou hodinu
  • vytížení poolů po hodinách: průměr, maximum, minuty na stropu, fronta
  • upozornění, když web vyčerpá povolený počet procesů

Logy služeb a audit

Kdo se kdy a odkud přihlásil a co se v administraci změnilo.

  • přihlášení na FTP, IMAP, POP3 a SMTP a odeslané zprávy, 90 dní zpětně
  • u schránky přehled míst, odkud se běžně přihlašuje, a přihlášení ze zahraničí
  • audit administrace: přihlášení heslem nebo klíčem, změny nastavení, prověřené soubory
  • vyhledávání podle IP, schránky, domény nebo uživatele

Klientský portál a přihlášení

Zákazník si sám spravuje své služby, a to jen v rozsahu, který mu povolíte.

  • oprávnění po doménách: schránky, aliasy, antispam, FTP a weby
  • přístupové klíče (passkeys): Touch ID, Face ID, Windows Hello, telefon nebo YubiKey
  • změna hesla zneplatní zapamatovaná přihlášení na ostatních zařízeních
  • e-mail při změně hesla i při přidání nového klíče

Dashboard a upozornění

Úvodní obrazovka ukazuje jen to, co právě vyžaduje zásah.

  • napadené weby, zranitelnosti, certifikáty, DNS, plné disky a databáze
  • hlídá i samotný sběr dat: když se import zastaví, ukáže to
  • vlastní příjemci a prahy pro každý typ upozornění, přehledné e-maily
  • světlý i tmavý režim, celá administrace funguje i v mobilu a jde přidat na plochu jako aplikace
Jak je postavený

Zásady, na kterých nesmlouváme

Žádná pošta se neztratí

Spam se označí a doručí, nikdy se nemaže ani tiše nezahazuje. Při technické chybě se zpráva odloží a doručí později, místo aby se vrátila odesílateli.

Kontrola webu nespouští jeho kód

Verze, pluginy i malware se zjišťují čtením souborů a porovnáním s originály. Napadený web tak nemůže kontrolu oklamat ani zneužít.

Administrace oddělená od serveru

Webové rozhraní běží pod vlastním neprivilegovaným uživatelem. Operace, které potřebují práva správce serveru, si systém ověřuje sám z databáze a nikdy nevěří vstupu z webu.

Weby zákazníků jsou od sebe oddělené

Vlastní PHP proces, omezený přístup k souborům a zamčené společné pooly. Napadení jednoho webu se nepřenese na sousední.

Postaveno na

ModSecurityOWASP CRSrspamdClamAVfail2banPostfixDovecotMariaDBLet's EncryptDebian
Kontakt

Ukážeme vám systém na živých datech

Provozujete webhosting a chcete mít přehled o útocích, spamu a napadených webech? Domluvte si online ukázku. Projdeme s vámi administraci a probereme, jak by LightKeeper PRO zapadl do vaší infrastruktury.

NET service solution, s.r.o.
Adresa
Žerotínova 3056/81a
787 01 Šumperk
E-mail
info@net-service.cz
IČO
27849252
DIČ
CZ27849252