LightKeeper PRO / Detekce napadení
Detekce napadených webůNajde napadený web dřív, než si všimne zákazník
Webshell v zapomenuté kopii webu, upravené jádro WordPressu nebo zastaralý plugin se známou zranitelností. Každou noc se projdou všechny weby na serveru a ráno víte, kde je problém.
Tři kontroly, které se doplňují
Kód webů se při kontrole nikdy nespouští. Verze, rozšíření i malware se zjišťují jen čtením souborů a porovnáním s originály, takže napadený web nemůže kontrolu oklamat ani zneužít.
Inventář instalací
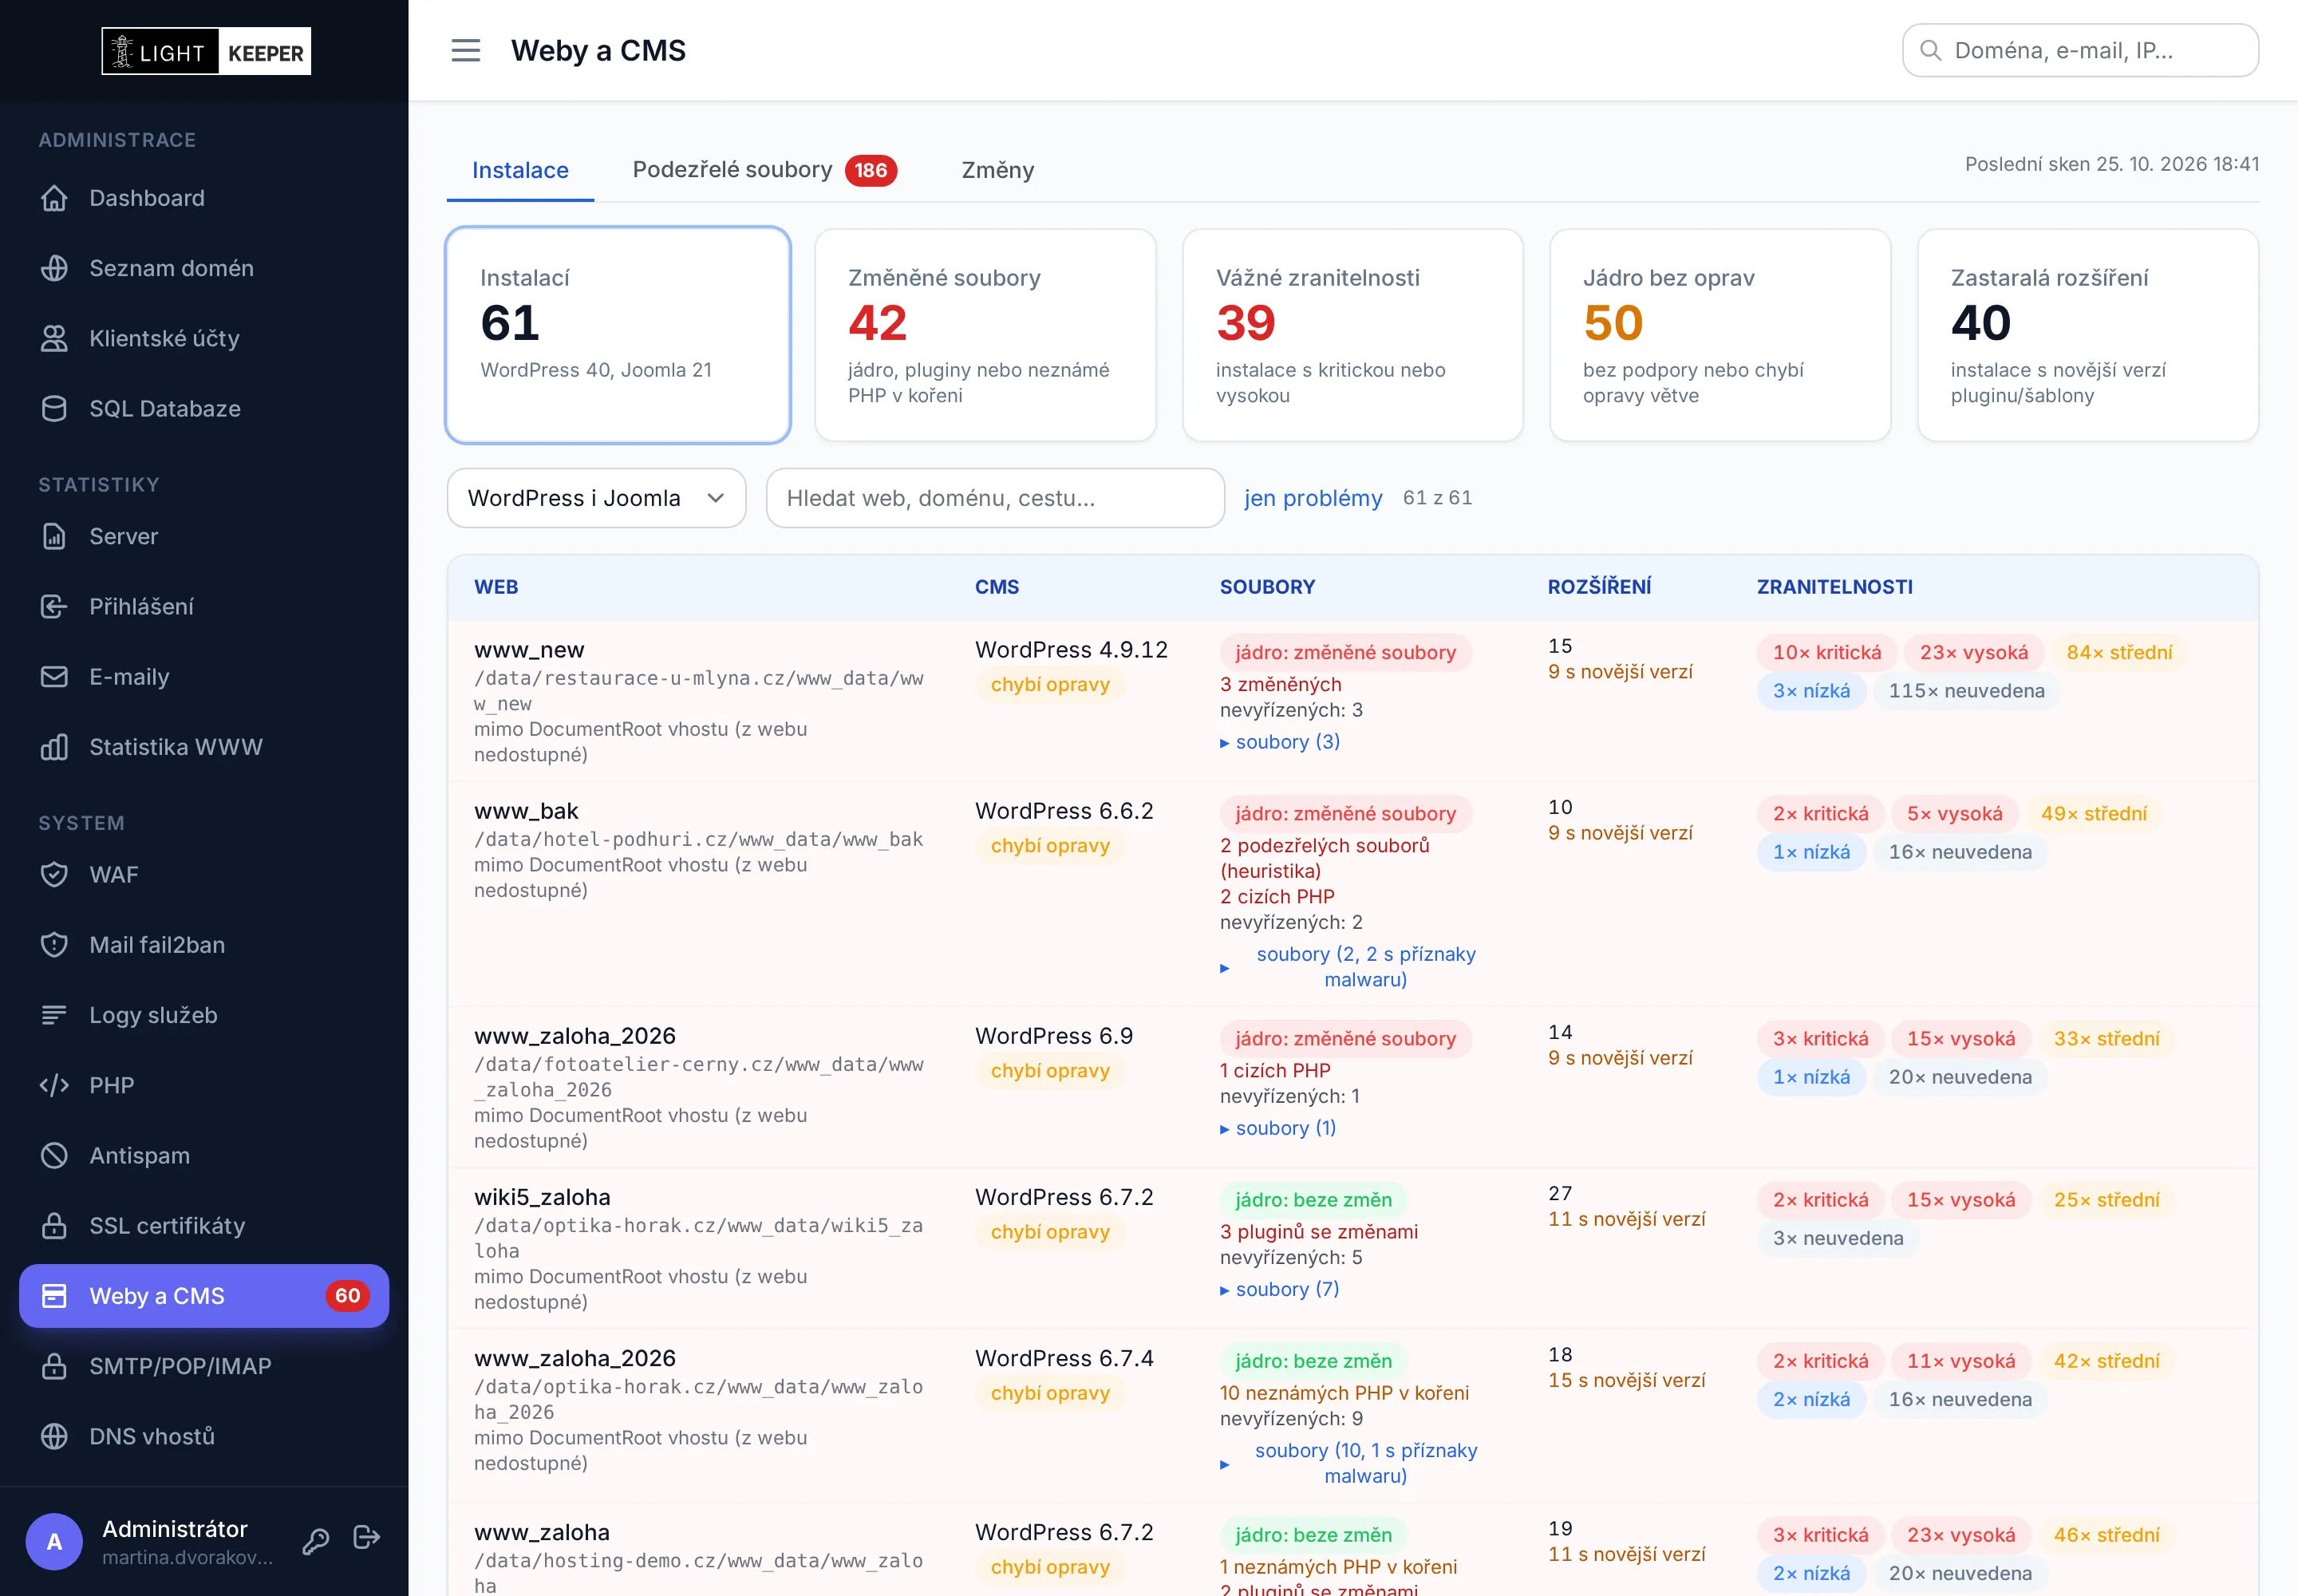
Najde všechny instalace WordPressu a Joomly, i zapomenuté zálohy a kopie mimo hlavní web, které nikdo neaktualizuje a útočníci je hledají nejraději.
Integrita
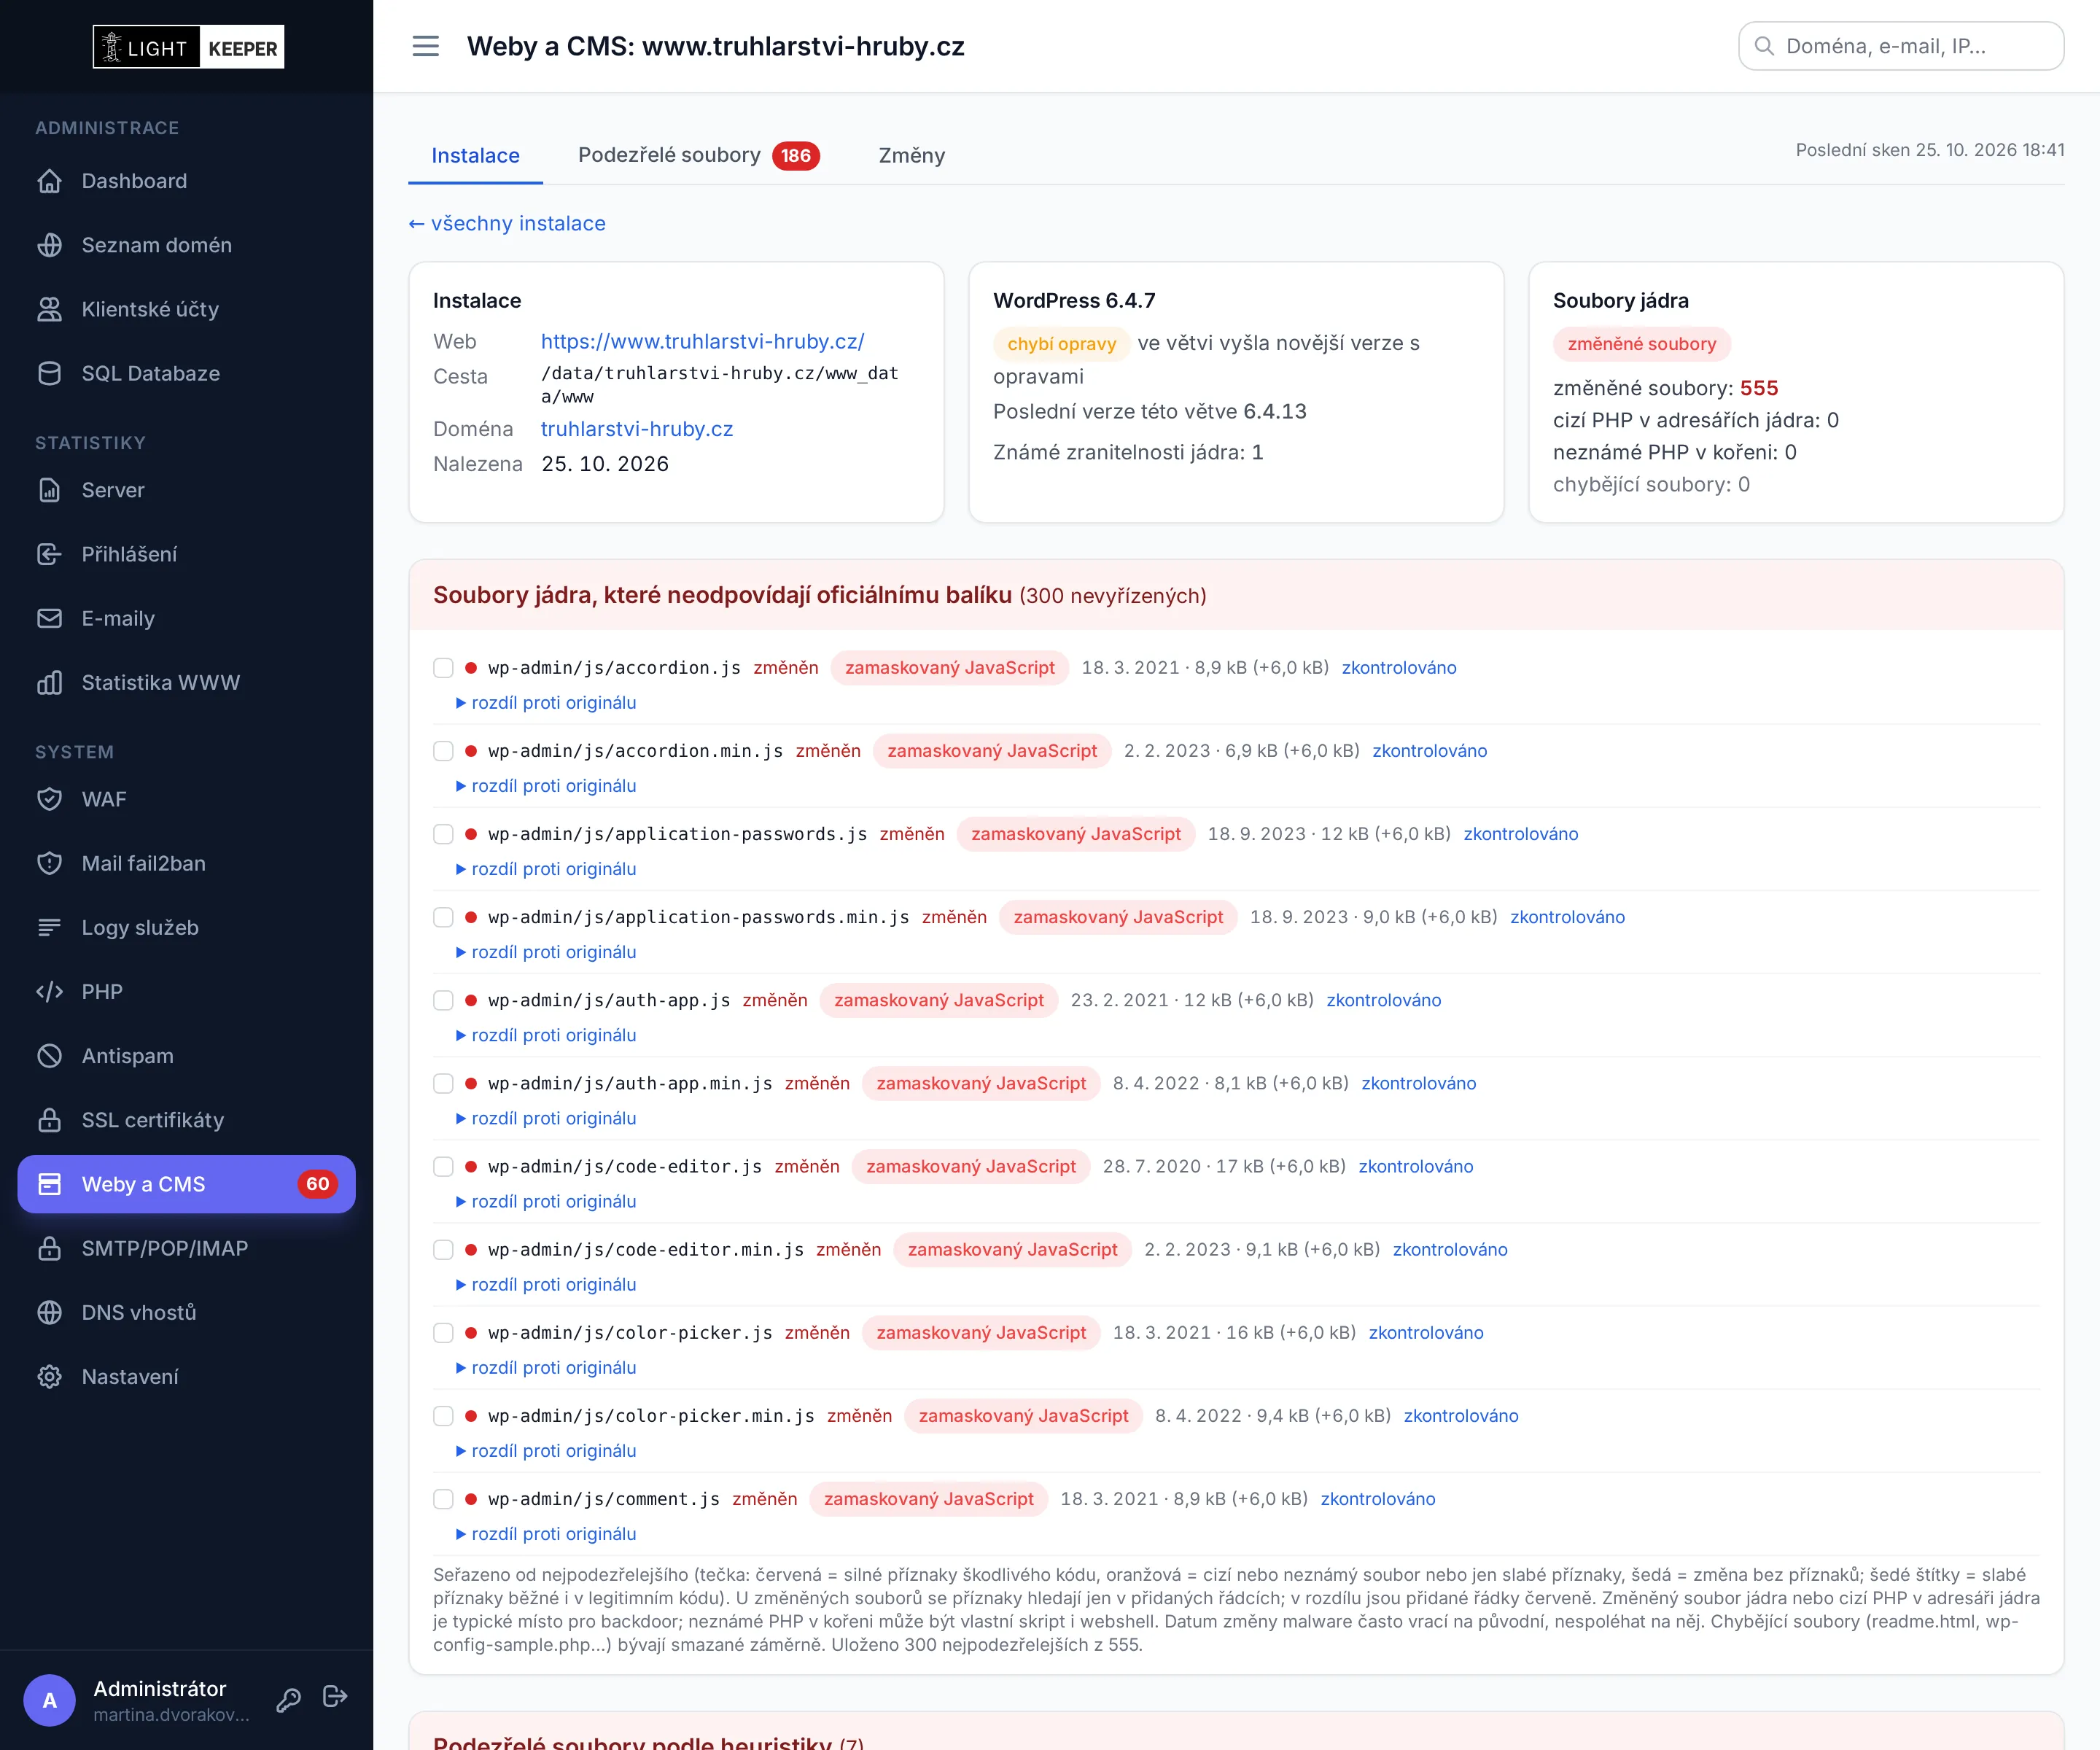
Soubory jádra a pluginů porovná s oficiálními kontrolními součty. Pozná změněné soubory, cizí PHP v adresářích jádra i neznámé skripty v kořeni webu.
Heuristika
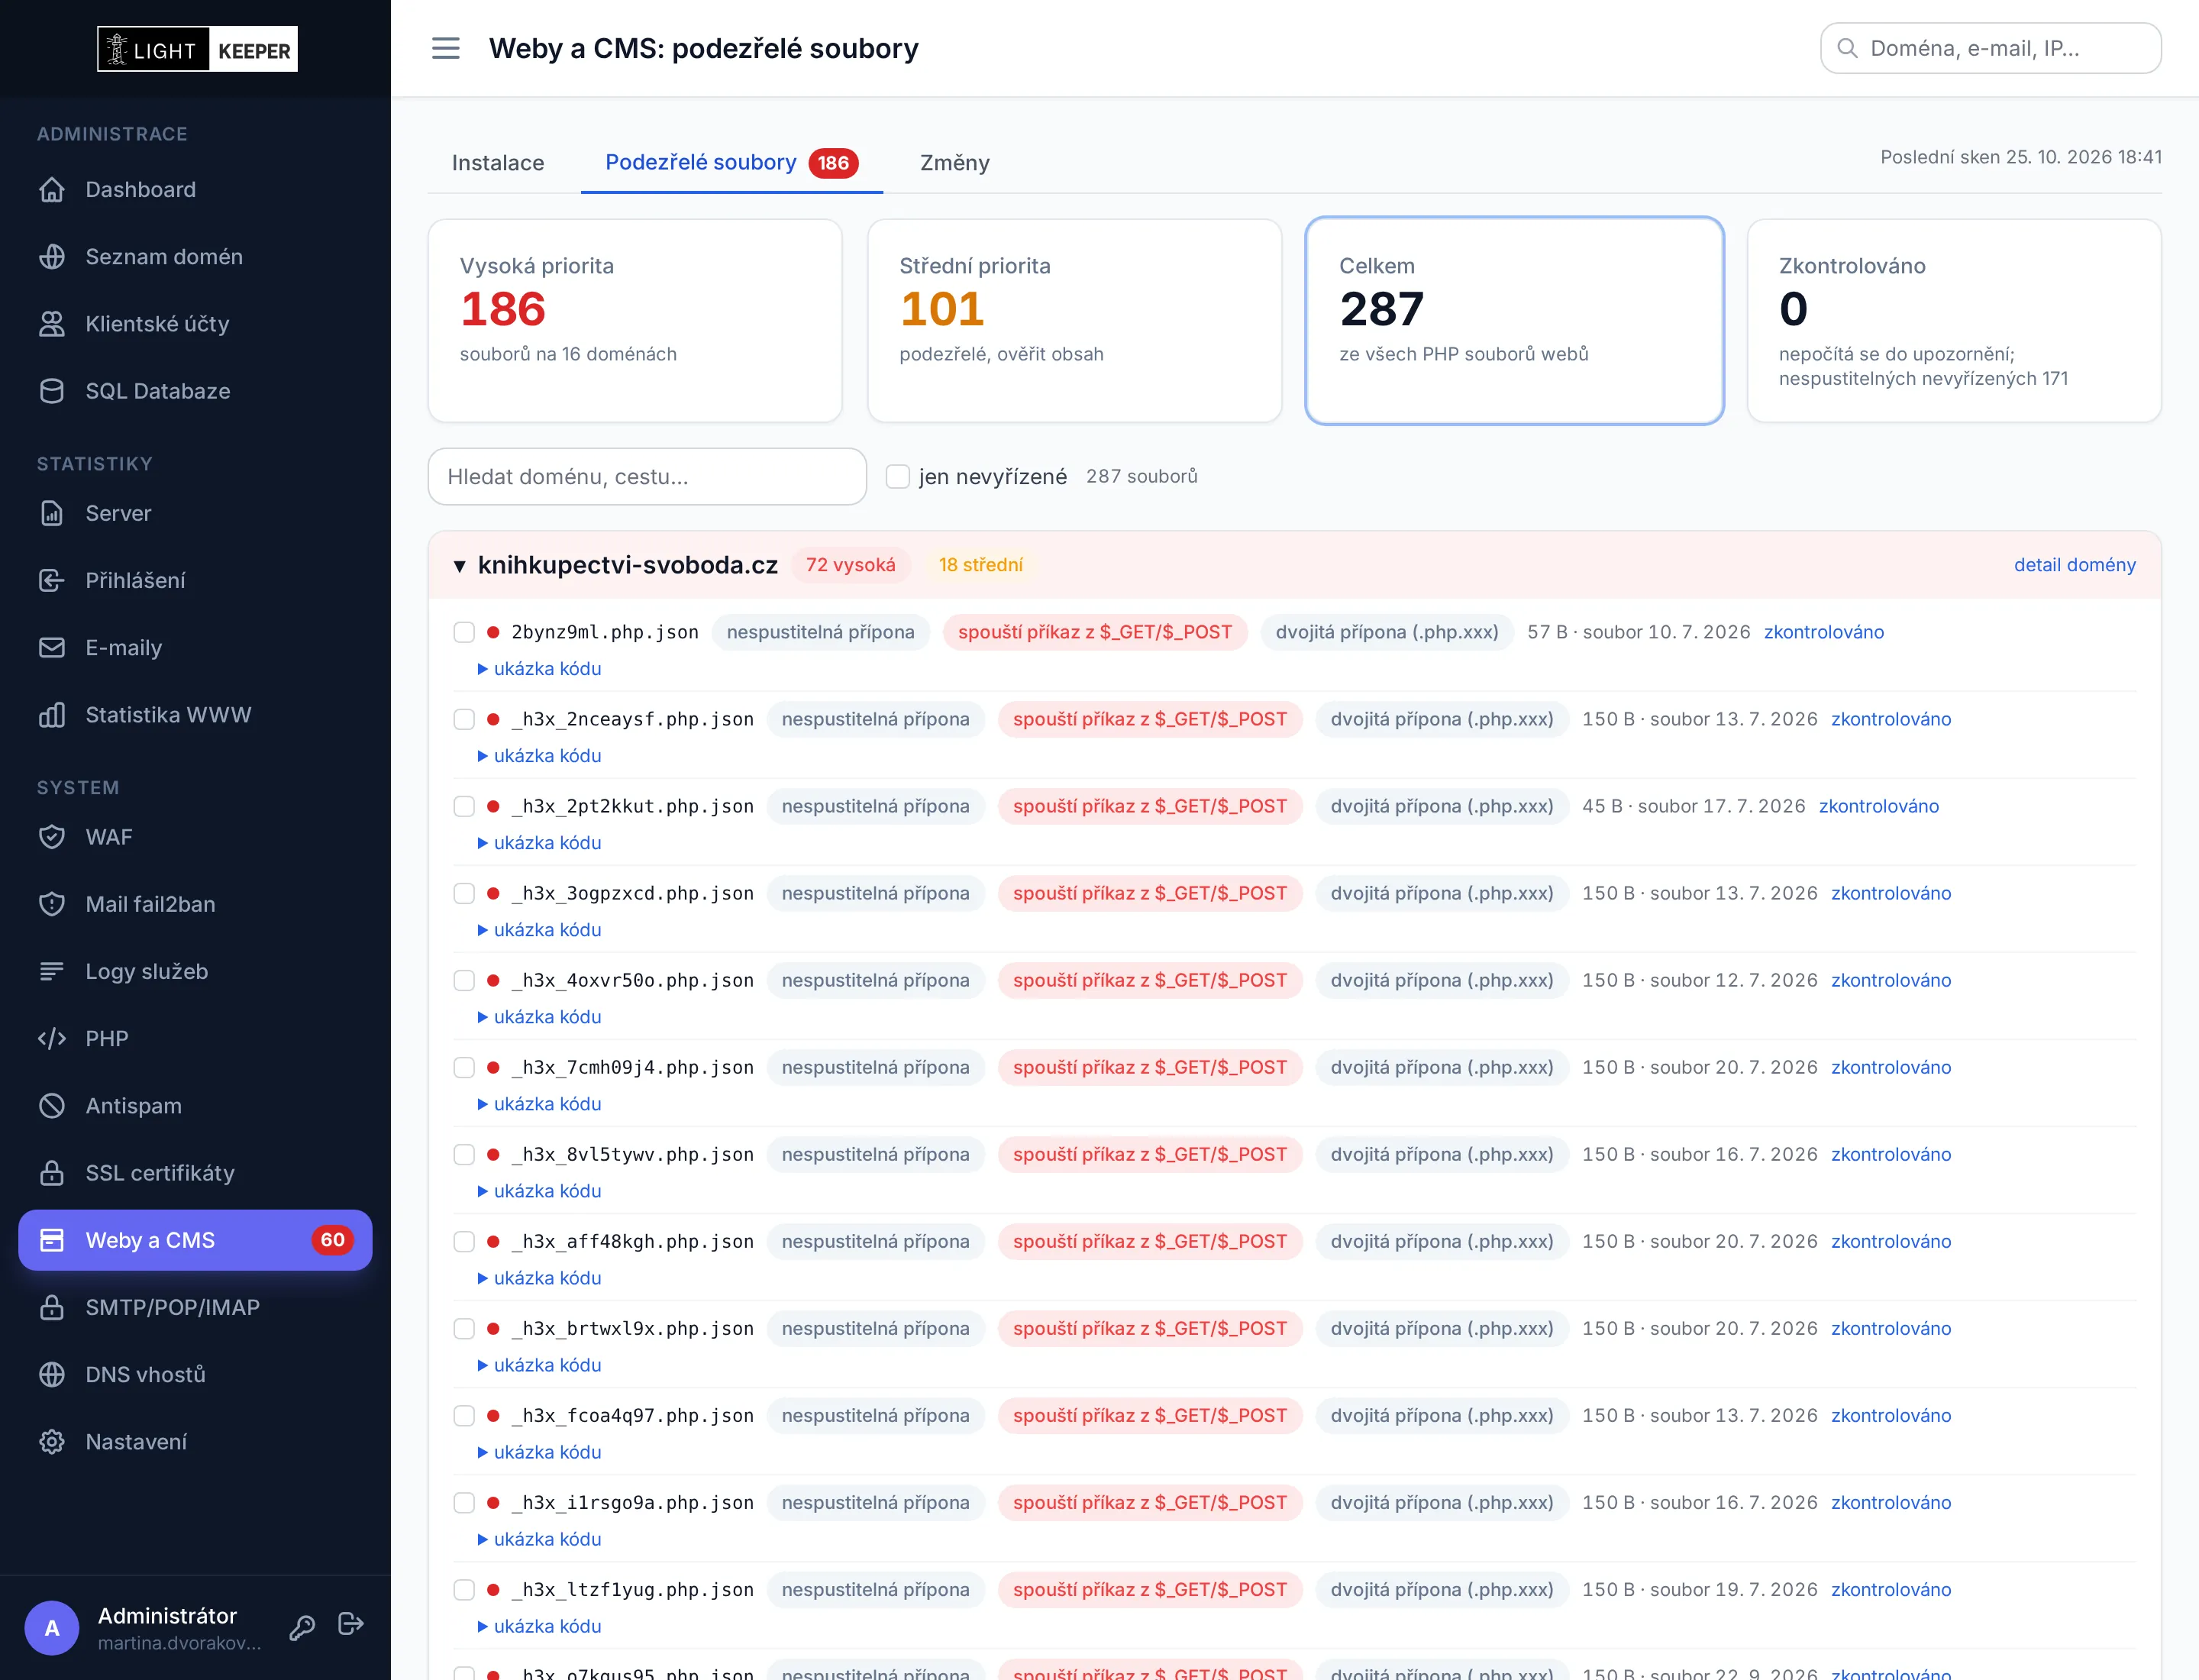
Každý PHP soubor na serveru, i na webech bez CMS, projde pravidly, která hledají typické znaky webshellů a backdoorů.
Přesně víte, co útočník změnil
WordPress se kontroluje proti kontrolním součtům z wordpress.org, pluginy z oficiálního adresáře stejně. Joomla proti oficiálnímu instalačnímu balíku dané verze.
- Rozdíl proti originálu přímo v přehledu: uvidíte přidané řádky, ne jen to, že se soubor liší.
- Příznaky v přidaném kódu, například zamaskovaný JavaScript nebo spouštění příkazů, a priorita podle závažnosti.
- Chybějící soubory se hlásí odděleně, protože bývají smazané záměrně.
Webshell najde i tam, kde žádný WordPress není
Pravidla hledají kombinace znaků, které se v legitimním kódu skoro nevyskytují: eval nad dekódovanými daty, spouštění příkazů z parametrů požadavku, skryté nahrávání souborů nebo zamaskovaný JavaScript.
- Žádné poplachy kvůli maličkostem. Samotné umístění, přípona ani jeden slabý znak k nálezu nestačí.
- Výřez podezřelého kódu u každého nálezu, takže se rozhodnete bez stahování souboru.
- Nespustitelné přípony. Shell uložený jako
.jsonserver nespustí, ale je to jasný důkaz napadení. - Rychlé noční běhy. Kontrolují se jen nové a změněné soubory, celý server jednou týdně.
Weby, které je potřeba aktualizovat, dřív než je někdo zneužije
U každé instalace vidíte verzi jádra, pluginů a šablon a k nim známé zranitelnosti podle skutečně nainstalovaných verzí.
- Databáze zranitelností pro jádro, pluginy i šablony WordPressu a Joomly, podle závažnosti.
- Podpora verzí: pozná jádro bez podpory, větev bez nejnovějších oprav i zastaralé rozšíření.
- Filtr „jen problémy“ pro rychlý přehled, co řešit dnes.
Upozornění zmizí, až když je problém opravdu vyřešený
- Sledování změn podle ctime. Čas úpravy souboru (mtime) malware běžně vrací na původní hodnotu, čas změny inode bez práv správce serveru změnit nejde. Historie se drží 90 dní.
- Tlačítko Zkontrolováno u souboru nebo hromadně, s poznámkou. Potvrzení platí jen pro konkrétní obsah: když se soubor znovu změní, vrátí se mezi upozornění.
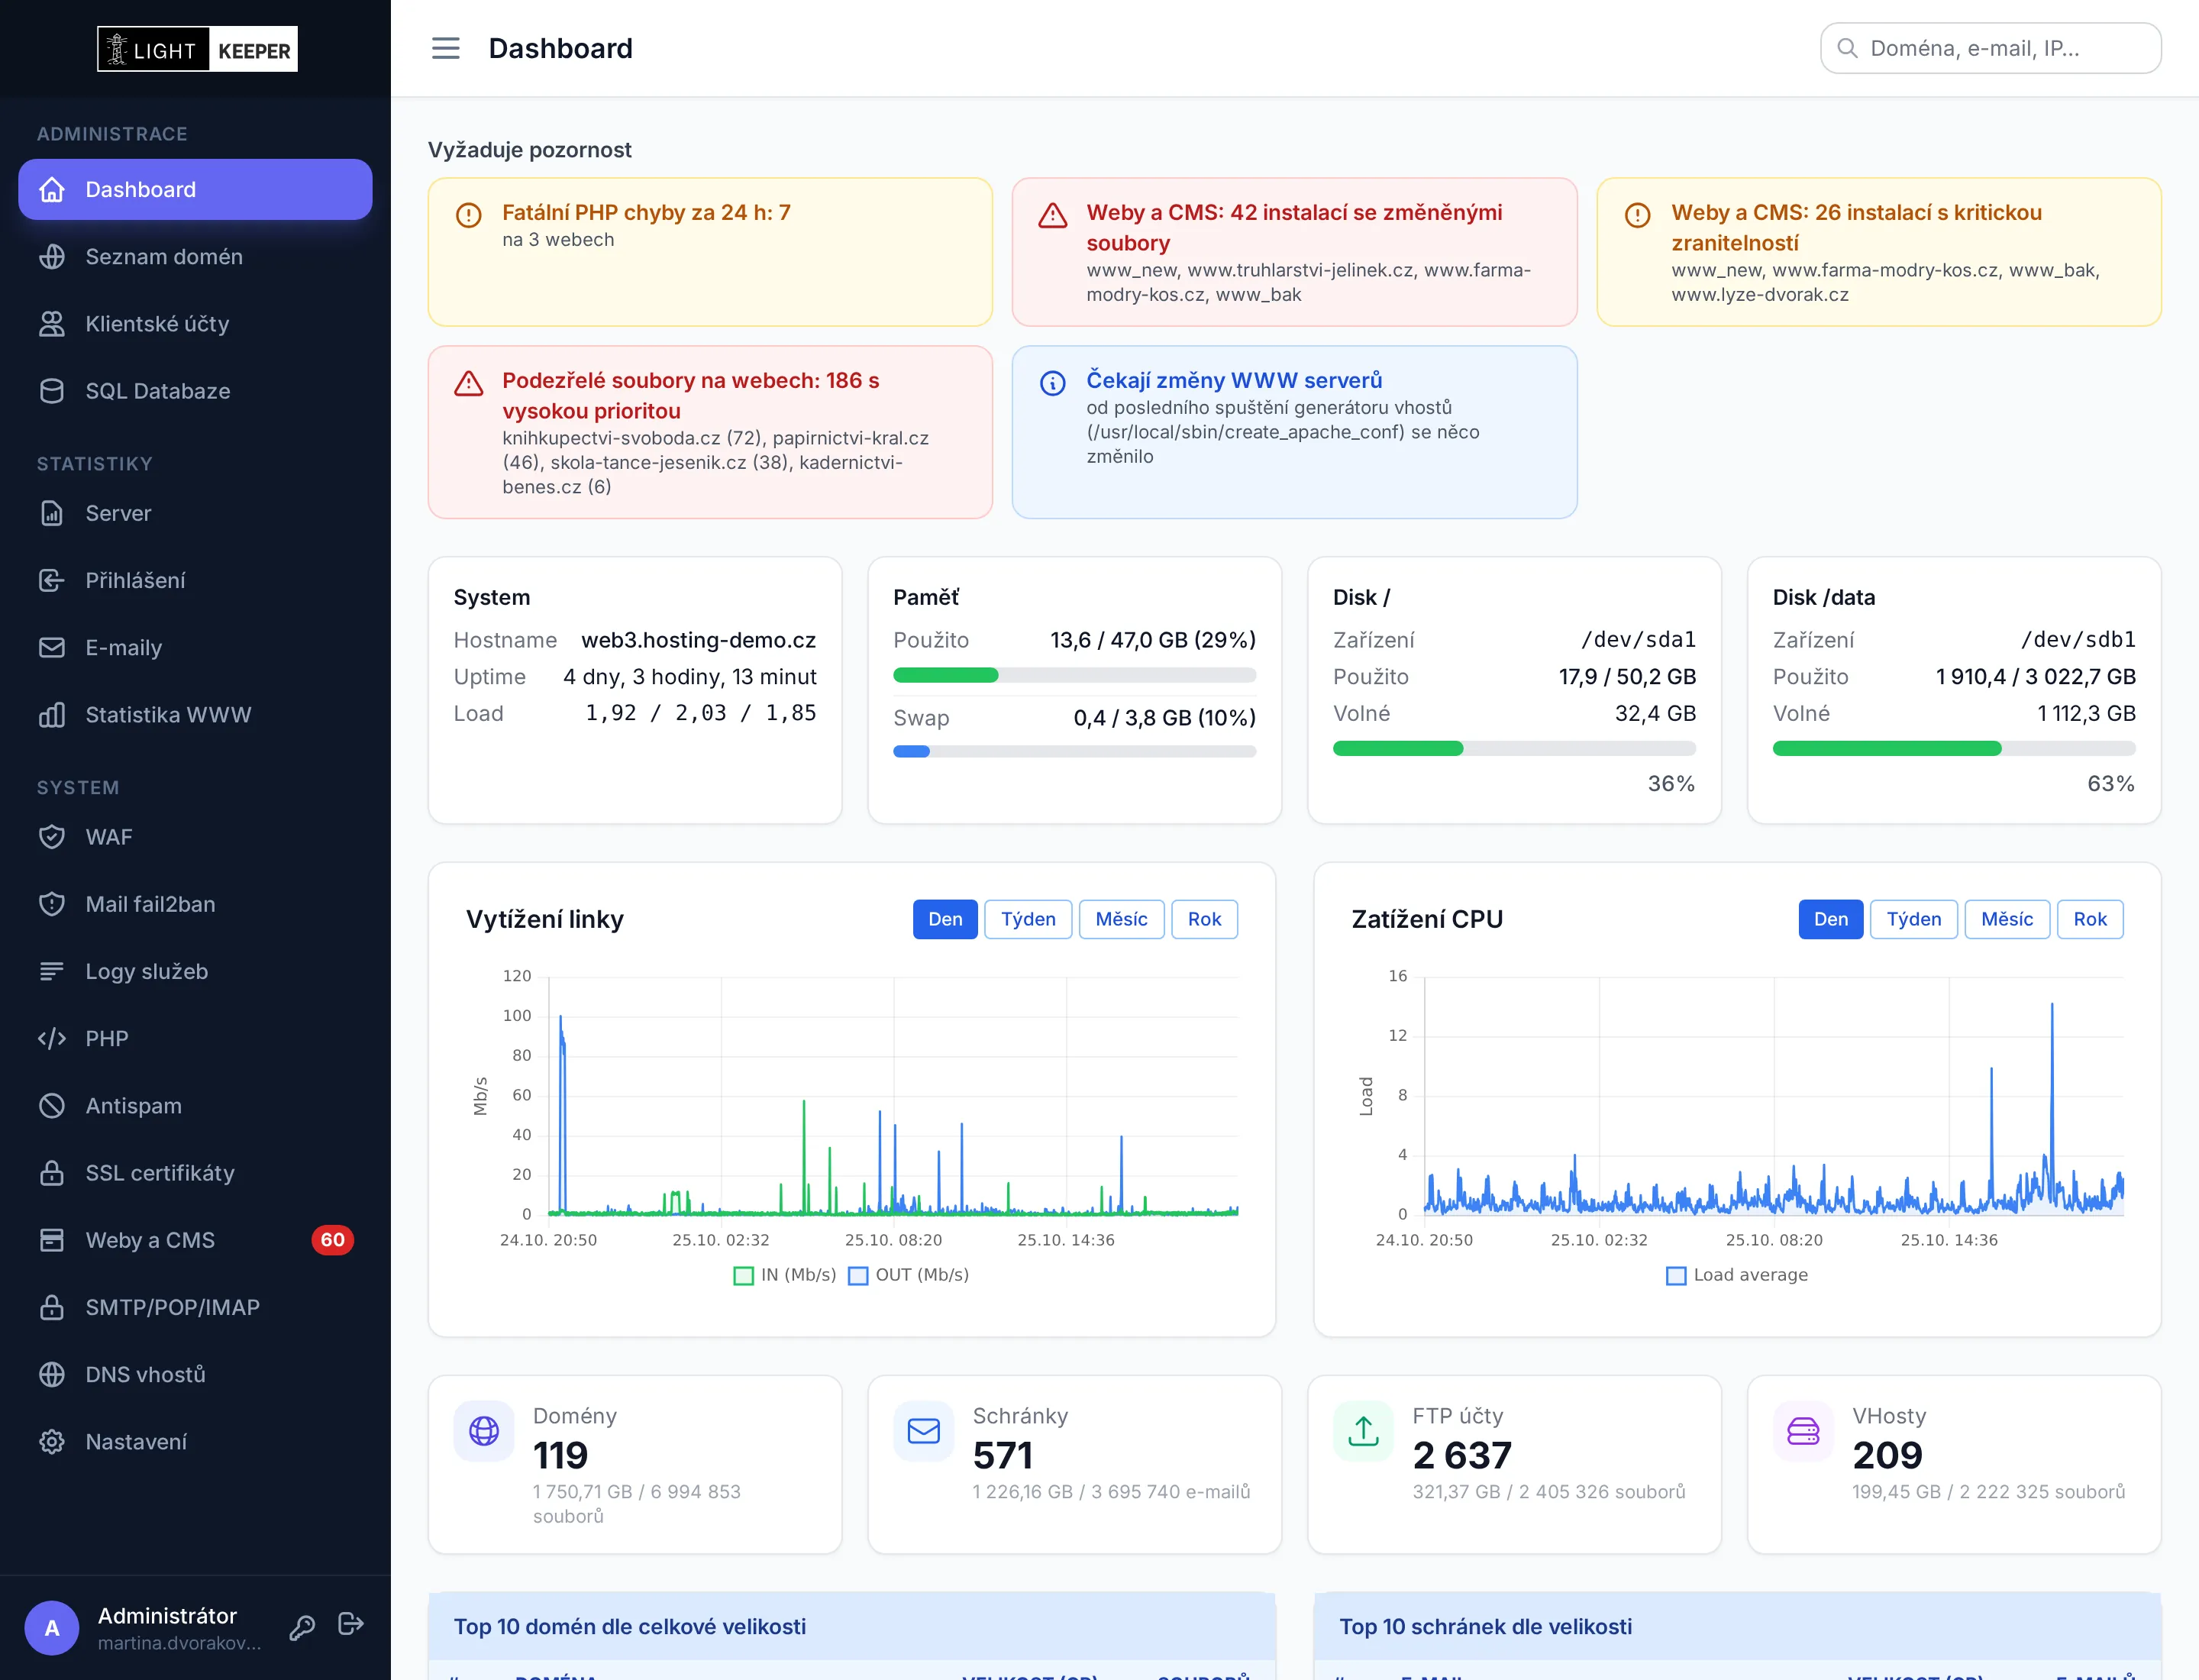
- Na dashboardu, v menu i u domény. Počet nevyřízených nálezů vidíte všude, kde s webem pracujete.