LightKeeper PRO / Certifikáty
Certifikáty SSLCertifikát nevyprší bez povšimnutí
Certifikát je klíčem k bezpečnému webu. Šifruje spojení s návštěvníky a dokládá, že web je opravdu ten, za který se vydává. Když chybí nebo vyprší, prohlížeč místo stránky ukáže varování. Proto ho LightKeeper PRO hlídá u všech webů každý den a upozorní vás dřív, než si problému všimne zákazník.
Ověří web stejně jako prohlížeč návštěvníka
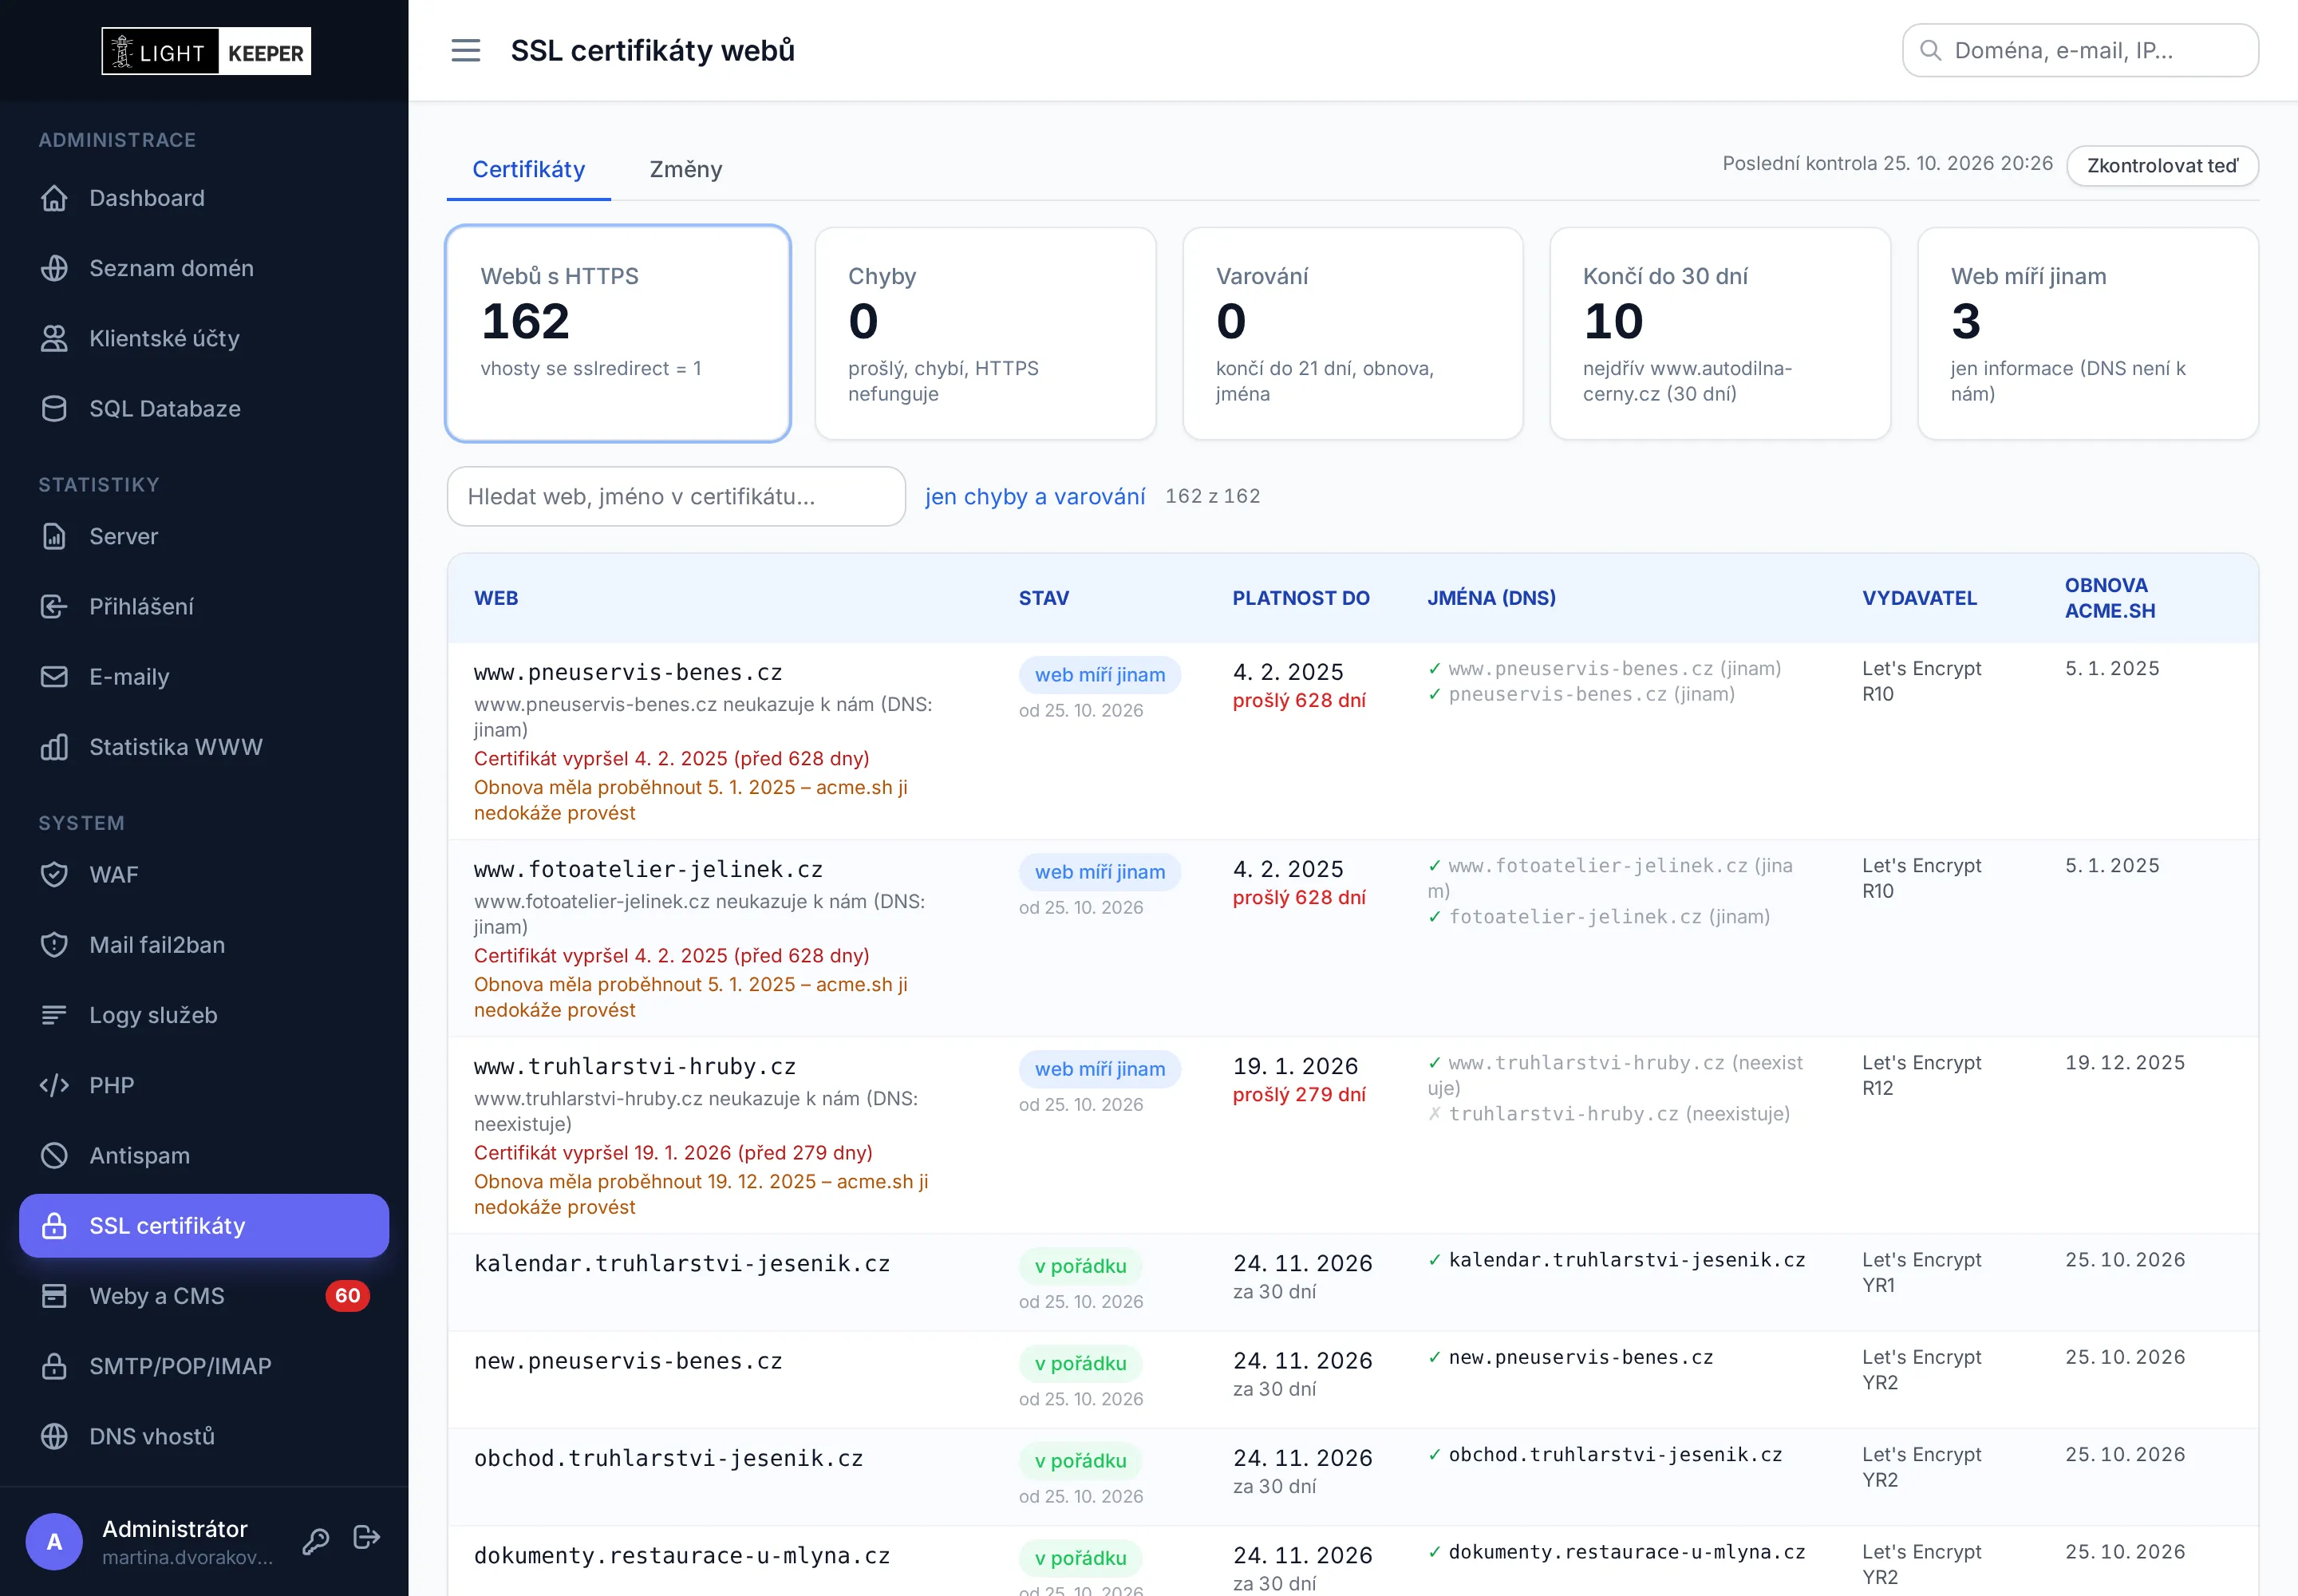
Kontrola se ke každému webu připojí přes HTTPS, pro každé jméno zvlášť, a ověří certifikát, který dostane skutečný návštěvník: jestli je platný, patří k danému jménu a má úplný řetězec důvěry. Zároveň hlídá, aby se certifikát včas a automaticky obnovoval.
- Všechna jména webu, s www i bez a včetně aliasů, porovnaná s DNS: hlásí se jen jména, která opravdu míří k vám.
- Funkční obnova: pozná certifikát bez automatické obnovy i obnovu, která měla proběhnout a neproběhla.
- Historie změn stavu a e-mail při každé změně, v pondělí souhrn všeho, co je potřeba řešit.
- Nastavitelný práh pro „brzy vyprší“, výchozí je 21 dní.
Bez platného certifikátu web pro návštěvníky nefunguje
Šifrování a důvěra
Certifikát chrání hesla, formuláře a platby před odposlechem a potvrzuje návštěvníkovi, že komunikuje se skutečným webem, ne s podvodníkem.
Varování místo stránky
Prošlý nebo chybný certifikát prohlížeč zablokuje celoobrazovkovým varováním. Většina návštěvníků v tu chvíli odejde a zákazník volá vám.
Obnova se dá pokazit
Certifikáty Let's Encrypt platí 90 dní a obnovují se automaticky. Stačí změna DNS nebo konfigurace a obnova přestane fungovat, aniž by si toho kdokoli všiml.
Co kontrola rozpozná
- prošlý
- Certifikát vypršel. Kontrola uvede, kdy a před kolika dny.
- chybí certifikát
- Web má zapnuté HTTPS, ale certifikát nebo jeho klíč chybí či je poškozený.
- chyba HTTPS
- Prohlížeč by certifikát odmítl: neúplný řetězec, certifikát pro jiné jméno, podepsaný sám sebou nebo ještě neplatný.
- brzy vyprší
- Do konce platnosti zbývá méně dní, než je nastavený práh.
- obnova nefunguje
- Certifikát nemá nastavenou automatickou obnovu nebo obnova už měla proběhnout a neproběhla.
- Apache posílá starý
- Certifikát je obnovený, ale server návštěvníkům pořád posílá ten předchozí.
- jméno bez certifikátu
- Některé jméno webu, třeba varianta bez www, míří k vám, ale certifikát ho nepokrývá.
- nestandardní obnova
- Ověřovací adresář pro Let's Encrypt chybí nebo je jinde, než se čeká. Příští obnova by selhala.
Od vystavení po obnovu
- Vystavení
Tlačítkem ve formuláři webu. Systém předem ověří, která jména míří na váš server, a vyzkouší ověřovací soubor, aby zbytečně nečerpal limity Let's Encrypt.
- Bezpečné nasazení
Kontrola certifikátu, klíče a řetězce, test konfigurace a reload. Nakonec ověří, že server posílá nový certifikát. Při chybě vrátí původní stav.
- Automatická obnova
Probíhá v noci. Několik obnov se sloučí do jednoho reloadu serveru.
- Ranní kontrola
Po nočních obnovách ověří HTTPS všech webů a změny stavu zapíše do historie.
- Upozornění
E-mail, položka na dashboardu a stav přímo ve formuláři webu, s tlačítkem pro okamžitou kontrolu.
Web, ke kterému chybí použitelný certifikát, poběží dočasně jen na HTTP. Chybný certifikát jednoho webu tak nikdy nezastaví webový server pro ostatní.
Certifikát jedním tlačítkem, bez příkazové řádky
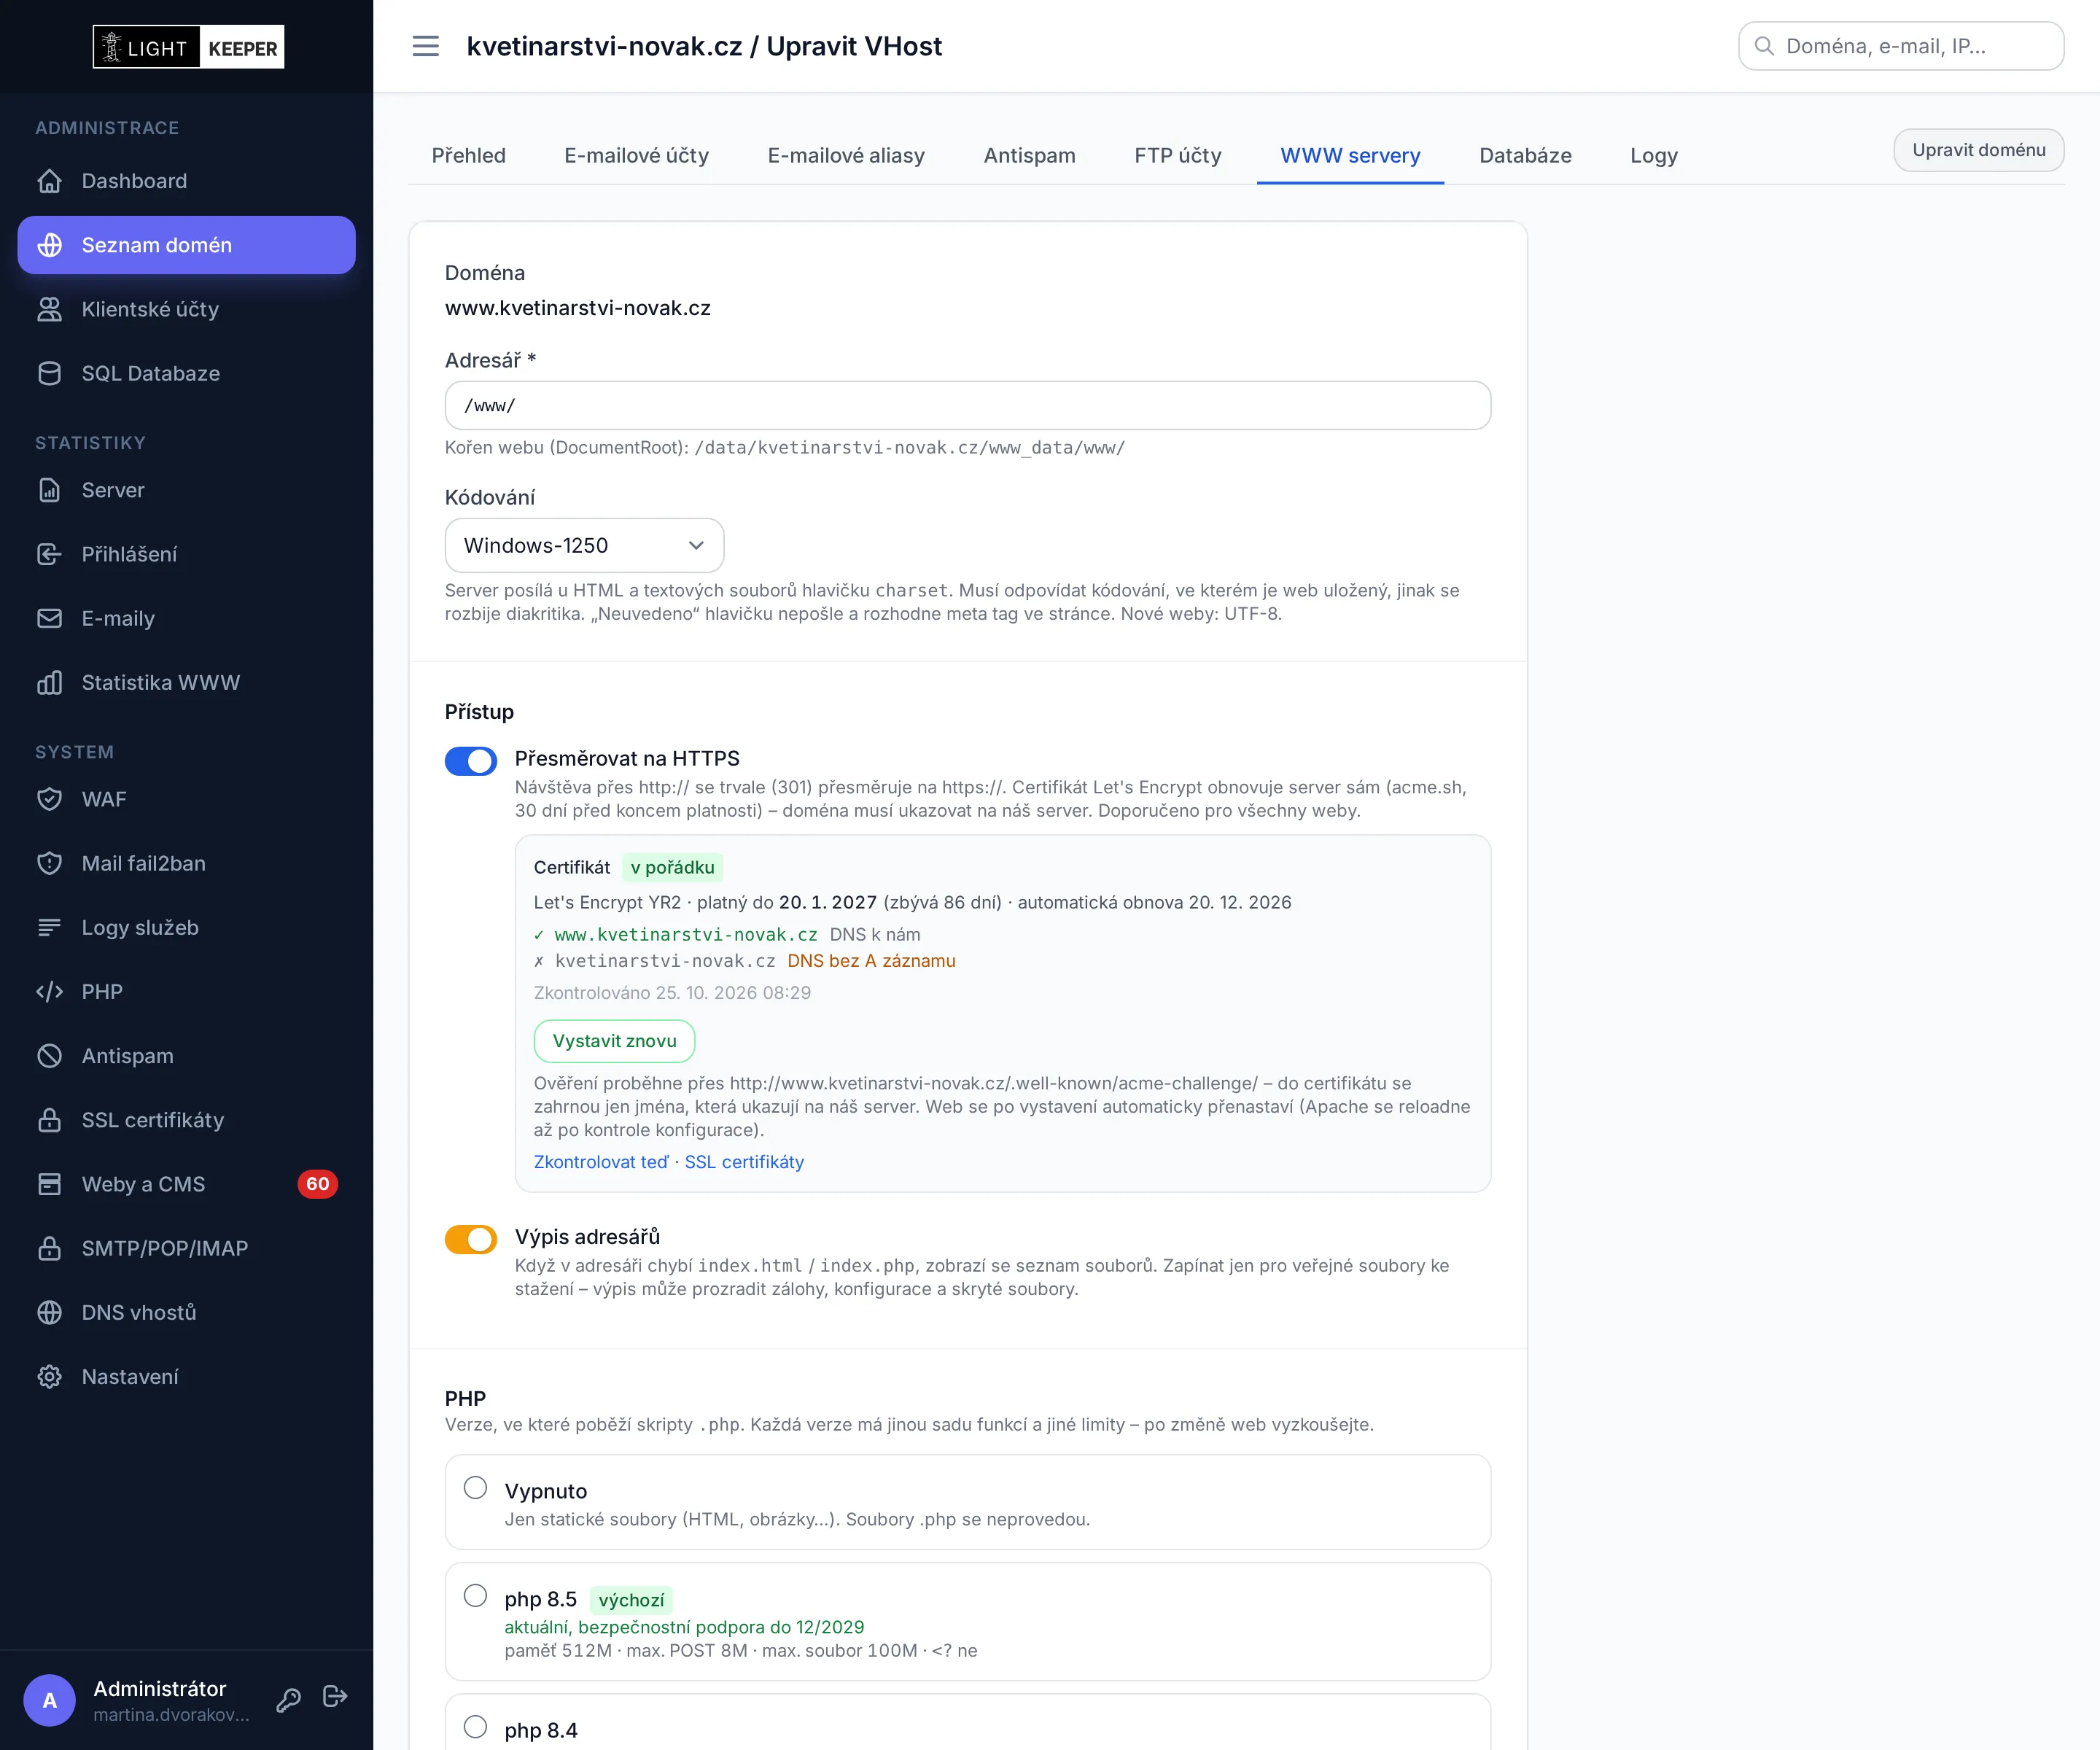
Ve formuláři webu vidí správce stav certifikátu, jména, která pokrývá, a kam míří v DNS. Tlačítkem certifikát vystaví nebo obnoví a rovnou může zapnout přesměrování na HTTPS.
- Před vystavením ověří DNS a vyzkouší ověřovací soubor, aby se zbytečně nečerpaly limity Let's Encrypt.
- Po vystavení zkontroluje certifikát, klíč a řetězec, otestuje konfiguraci a ověří, že server posílá nový certifikát. Při chybě vrátí původní stav.
- Zákazník vidí v klientském portálu stav certifikátu svého webu.