Uvádíme novou generaci LightKeeper PRO
Kritické zranitelnosti PHP2Shell ukázaly, jak rychle se dnes útočí. Proto jsme dokončili a uvolňujeme novou generaci LightKeeper PRO, systému pro poskytovatele webhostingu postaveného kolem bezpečnosti.
21. října vydal tým PHP mimořádné opravy dvou kritických zranitelností s názvem PHP2Shell (CVE-2026-109618 a CVE-2026-109619, závažnost 9,2 z 10). Útočník přes ně mohl bez přihlášení spustit vlastní kód na každém serveru, kde PHP obsluhuje weby. Pokusy o zneužití se objevily ještě před vydáním oprav.
Zranitelnosti pomohla najít umělá inteligence. Stejné nástroje mají k dispozici i útočníci, takže doba mezi zveřejněním chyby a prvními útoky se zkracuje na hodiny. Hosting, na který se nikdo nedívá, je v době AI snadným cílem.
Na našem hostingu jsme ještě týž den nasadili opravy PHP a pravidlo webového serveru, které vzorec útoku blokuje. Ta zkušenost rozhodla: novou generaci LightKeeper PRO uvolňujeme pro další poskytovatele.
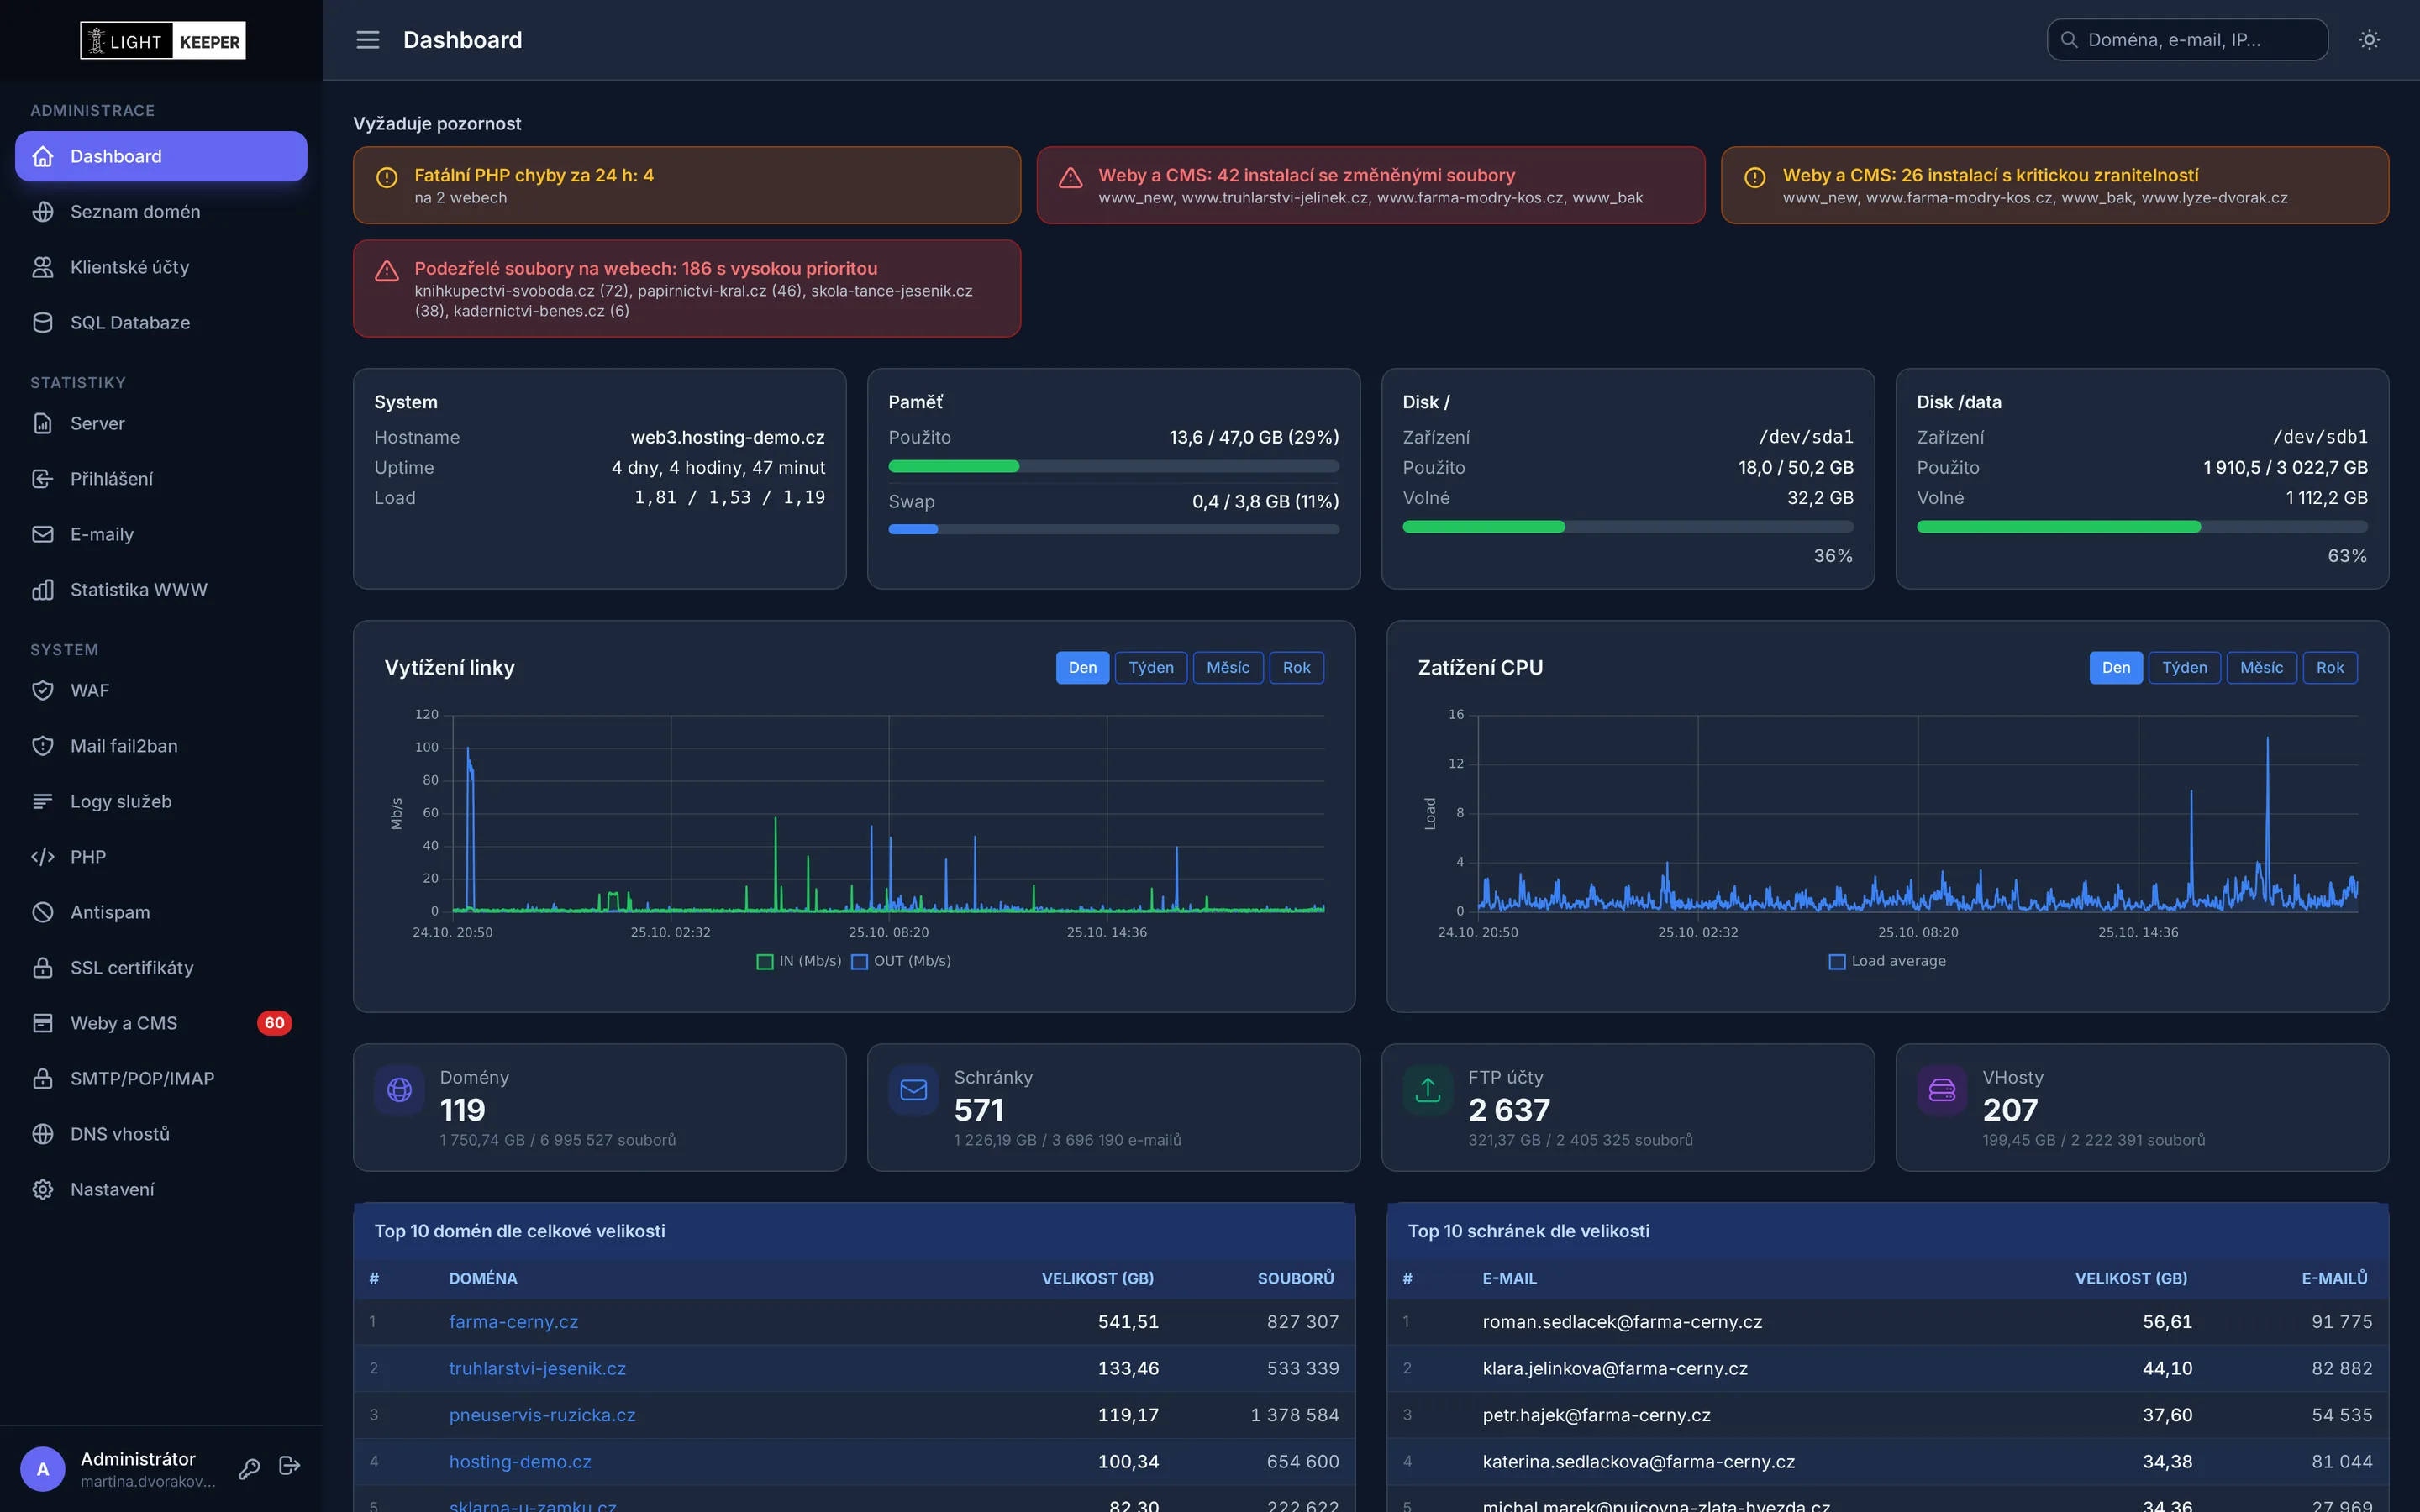
Co nová generace přináší
- Bezpečnost celého řešení: webový firewall pro všechny weby, izolovaný PHP proces pro každý web, ochrana pošty a schránek.
- Předcházení problémům: noční kontrola napadených webů WordPress a Joomla, denní kontrola certifikátů a upozornění dřív, než si problému všimne zákazník.
- Detailní přehled a statistiky: útoky, spam, pokusy o prolomení hesel, návštěvnost webů i stav serveru na jednom místě. Prohlédněte si systém.
Používáte původní LightKeeper PRO?
Novou generaci nasadíme na vaše servery a data z původního LightKeeperu do ní převedeme. Přechod doporučujeme, protože původní verze se už více než 10 let neudržuje a bezpečnostní opravy nedostává. Podrobnosti v častých dotazech.